Слайды / 13 из 19
Слайды выступления
Ценность инструментов ИБ: Чего бы у нас не было, если б у нас все было
Никита Вьюгин · ООО «МКО Системы»
День 2 — пятница, 12 сентября 2025: день информационной безопасности · По программе 13:10–13:40 · В записи 05:48:22–06:35:13
Под каждым слайдом набран его текст — для поиска по словам и для машинного чтения. Он распознан автоматически с той же картинки, что показана выше: мелкий текст внутри скриншотов распознаётся не всегда, спорное место смотрите на самом слайде.
Стр. 105:49:38 Текст слайда
ЦЕННОСТЬ ИНСТРУМЕНТОВ ИБ: ЧЕГО БЫ У НАС НЕ БЫЛО,
ЕСЛИ Б У НАС ВСЕ БЫЛО
Стр. 205:50:11 Текст слайда
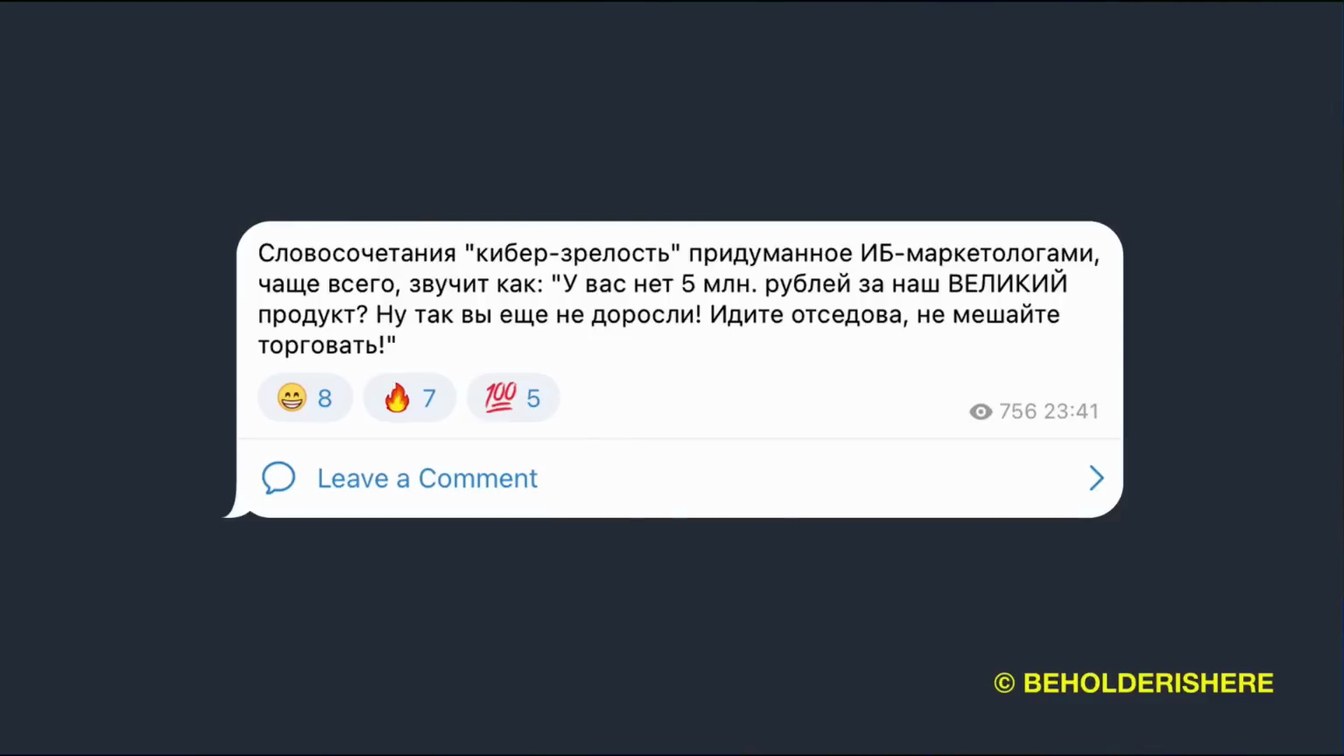
Словосочетания "кибер-зрелость" придуманное ИБ-маркетологами, чаще всего, звучит как: "У вас нет 5 млн. рублей за наш ВЕЛИКИЙ продукт? Ну так вы еще не доросли! Идите отседова, не мешайте торговать!"
7
100 5
• 756 23:41
Leave a Comment
© BEHOLDERISHERE
Стр. 305:50:44 Текст слайда
DASARCASM
Стр. 405:51:54 Текст слайда
МИФЫ О РАЗУМНОСТИ И ЗРЕЛОСТИ
Стр. 505:53:19 Текст слайда
АНТИВИРУС
DLP
Антивирус ищет, блокирует и удаляет вредоносное ПО.
Антивирус — это базовый уровень защиты конечных точек: пользователи, офисные машины, серверы. Самый первый шаг в стратегии кибербезопасности.
EDR/XDR
SIEM
SOAR
SOC
DFIR
Стр. 605:54:43 Текст слайда
АНТИВИРУС
НЮАНСЫ:
• Ложные срабатывания (False Positives)
DLP
• Ложное чувство безопасности
EDR/XDR
• Ограниченность обнаружения
SIEM
• Недостаточная интеграция с другими ИБ-средствами
• BYOD
SOAR
• Сложности в расследовании инцидентов
SOC
DFIR
Стр. 705:56:00 Текст слайда
АНТИВИРУС
DLP
ЧТО НАС ЖДЕТ БЕЗ АНТИВИРУСА:
• Простые угрозы не будут блокироваться сразу
• Рост нагрузки на другие системы ИБ
EDR/XDR
• Повышенный риск заражения «снизу»
SIEM
• Утрата базового уровня соответствия требованиям
• Финансовые и репутационные последствия
SOAR
SOC
DFIR
Стр. 805:56:31 Текст слайда
Это фундамент, база. Если у вас в компании
используется хотя бы одно цифровое
устройство — вам необходим антивирус.
Стр. 905:58:01 Текст слайда
АНТИВИРУС
DATA LOSS PREVENTION/PROTECTION
DLP
Базовая задача DLP — предотвратить утечку данных (персональных, финансовых, конфиденциальных) путем контроля каналов.
EDR/XDR
SIEM
КОГДА ПРИМЕНЯЕТСЯ:
SOAR
• При необходимости соблюдений требований GDPR, HIPAA,
ISO 27001, Ф3-152 и пр.
SOC
• При высоком риске утечки инсайдерской или коммерческой
информации.
DFIR
Стр. 1005:59:04 Текст слайда
АНТИВИРУС
ОСНОВНЫЕ СЛОЖНОСТИ РАБОТЫ
C DLP В КОРПОРАТИВНОЙ ИБ:
DLP
• Высокие требования к настройке и классификации данных
EDR/XDR
• Ложные срабатывания и «шум»
• Негативная реакция пользователей
SIEM
• Технические ограничения
SOAR
• Интеграция с бизнес-процессами
• Эволюция каналов утечек — нужна постоянная донастройка
SOC
• Баланс (разумносты!!!!111!11!) во всем
DFIR
Стр. 1106:00:07 Текст слайда
АНТИВИРУС
ЧТО НАС ЖДЕТ БЕЗ DLP:
DLP
• Рост риска утечек данных
• Отсутствие контроля над каналами передачи
EDR/XDR
• Финансовые и репутационные потери
SIEM
• Нарушение законодательства и штрафы
• Отсутствие расследований инцидентов!
SOAR
• Возможность инсайдерских атак
SOC
• Сложность соблюдения требований партнеров
DFIR
Стр. 1206:00:33 Текст слайда
DLP — хороша и важна!
DLP, поставленная «на сдачу»,
- плохо, жрет
деньги, генерирует проблемы.
Стр. 1306:01:29 Текст слайда
АНТИВИРУС
DLP
Endpoint Detection and Response (EDR) - мониторит ПК и серверы, но делает это чуть более интересно, чем антивирус: фиксирует поведение процессов, сетевые соединения, запуск скриптов и пр.
EDR/XDR
SIEM
Extended Detection and Response (DR) - это более масштабный EDR. В качестве источников данных использует сеть, почту, облака и т.д., обеспечивает корреляцию событий между системами, предоставляет единую панель управления и расследования.
SOAR
SOC
DFIR
Стр. 1406:03:00 Текст слайда
АНТИВИРУС
НЮАНСЫ EDR/XDR В КОРПОРАТИВНОЙ ИБ:
DLP
• Шум и перегрузка алертами
• Сложность внедрения и настройки
EDR/XDR
• Высокие требования к компетенции сотрудников
SIEM
• Интеграция с другими системами
• Баланс между безопасностью и удобством пользователей
SOAR
• Дорого масштабировать (а придется!!!)
SOC
DFIR
Стр. 1506:04:10 Текст слайда
АНТИВИРУС
ЧТО НАС ЖДЕТ БЕЗ EDR/XDR:
DLP
• Плохая видимость конечных устройств
• Позднее обнаружение инцидентов
EDR/XDR
• Сложности расследования (DFIR)
SIEM
• Неэффективность SOC
• Рост ущерба от атак
SOAR
• Несоответствие современным стандартам безопасности
SOC
DFIR
Стр. 1606:04:48 Текст слайда
EDR и XDR — это мощные инструменты для
защиты корпоративной инфраструктуры, которые
обеспечивают высокий уровень безопасности.
Однако перед внедрением важно тщательно оценить
все преимущества и недостатки, а также
готовность компании к таким изменениям.
Стр. 1706:06:02 Текст слайда
АНТИВИРУС
SECURITY INFORMATION & EVENT
MANAGEMENT
DLP
EDR/XDR
SIEM собирает логи и хранит события, применяет правила корреляции.
SIEM
ВАЖНО:
SOAR
SOC
Не реагирует автоматически (в отличие от SOAR), не защищает сама по себе — она обнаруживает и информирует, может получать данные от EDR, AV, сетевых устройств, DLP и других систем.
DFIR
Стр. 1806:07:47 Текст слайда
АНТИВИРУС
ТЕРНИИ НА ПУТИ K SIEM:
DLP
• «Мусор» на входе
• Нужно писать детальные правила под инфраструктуру
EDR/XDR
SIEM
• Нужно четко понимать, что у нас есть ресурсы для ручного
или автоматического реагирования на зов SIEM, иначе
смысла нет
SOAR
SOC
DFIR
Стр. 1906:08:57 Текст слайда
АНТИВИРУС
ЧТО НАС ЖДЕТ БЕЗ SIEM:
DLP
• Нет единой картины событий безопасности
• Плохая видимость атак в реальном времени
EDR/XDR
• SOC становится «слепым»
SIEM
• Сложность расследований (DFIR)
• Несоответствие требованиям и стандартам
SOAR
SOC
DFIR
Стр. 2006:09:41 Текст слайда
В масштабе без SIEM компания фактически
теряет центральный мозг мониторинга.
Все остальные системы работают, но каждая
сама по себе, и у бизнеса нет полной картины
безопасности.
Стр. 2106:12:40 Текст слайда
АНТИВИРУС
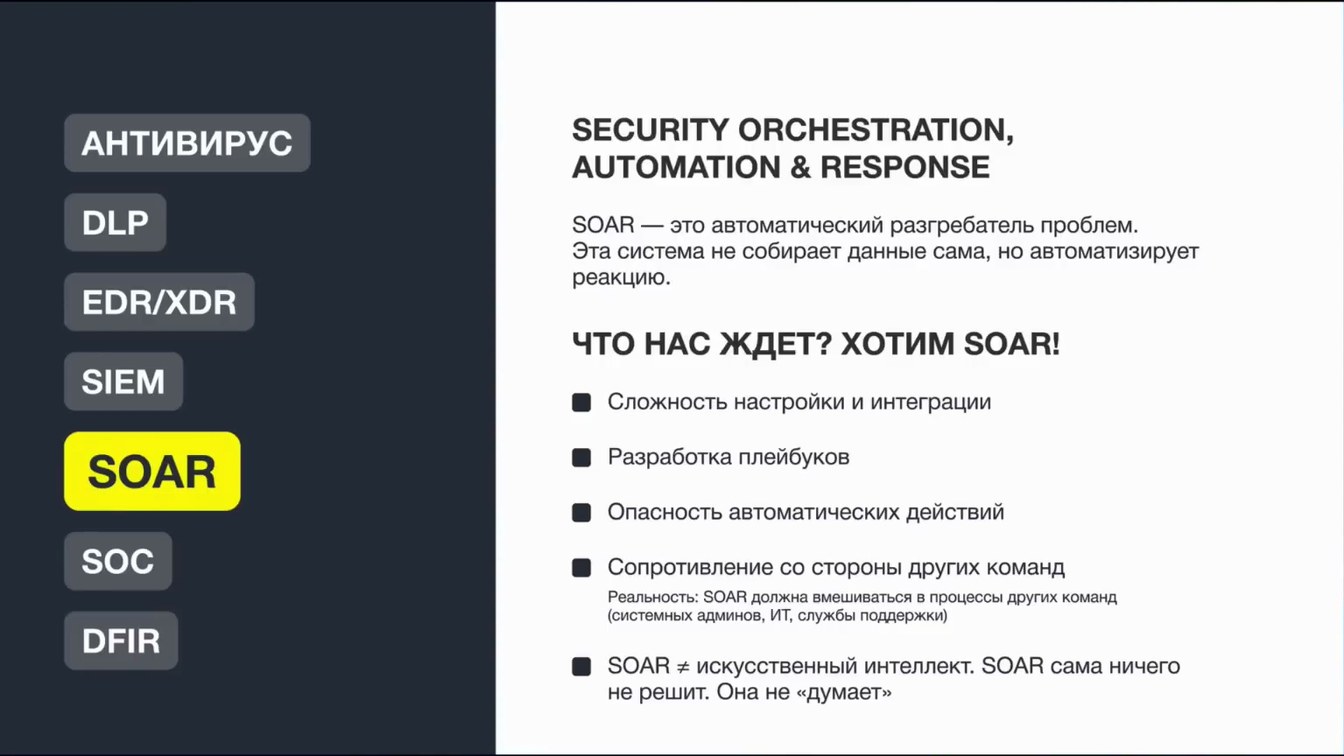
SECURITY ORCHESTRATION, AUTOMATION & RESPONSE
DLP
EDR/XDR
SIEM
SOAR - это автоматический разгребатель проблем. Эта система не собирает данные сама, но автоматизирует
реакцию.
ЧТО НАС ЖДЕТ? ХОТИМ SOAR!
• Сложность настройки и интеграции
SOAR
• Разработка плейбуков
• Опасность автоматических действий
SOC
DFIR
• Сопротивление со стороны других команд
Реальность: SOAR должна вмешиваться в процессы других команд (системных админов, ИТ, службы поддержки)
• SOAR # искусственный интеллект. SOAR сама ничего
не решит. Она не «думает»
Стр. 2206:14:04 Текст слайда
АНТИВИРУС
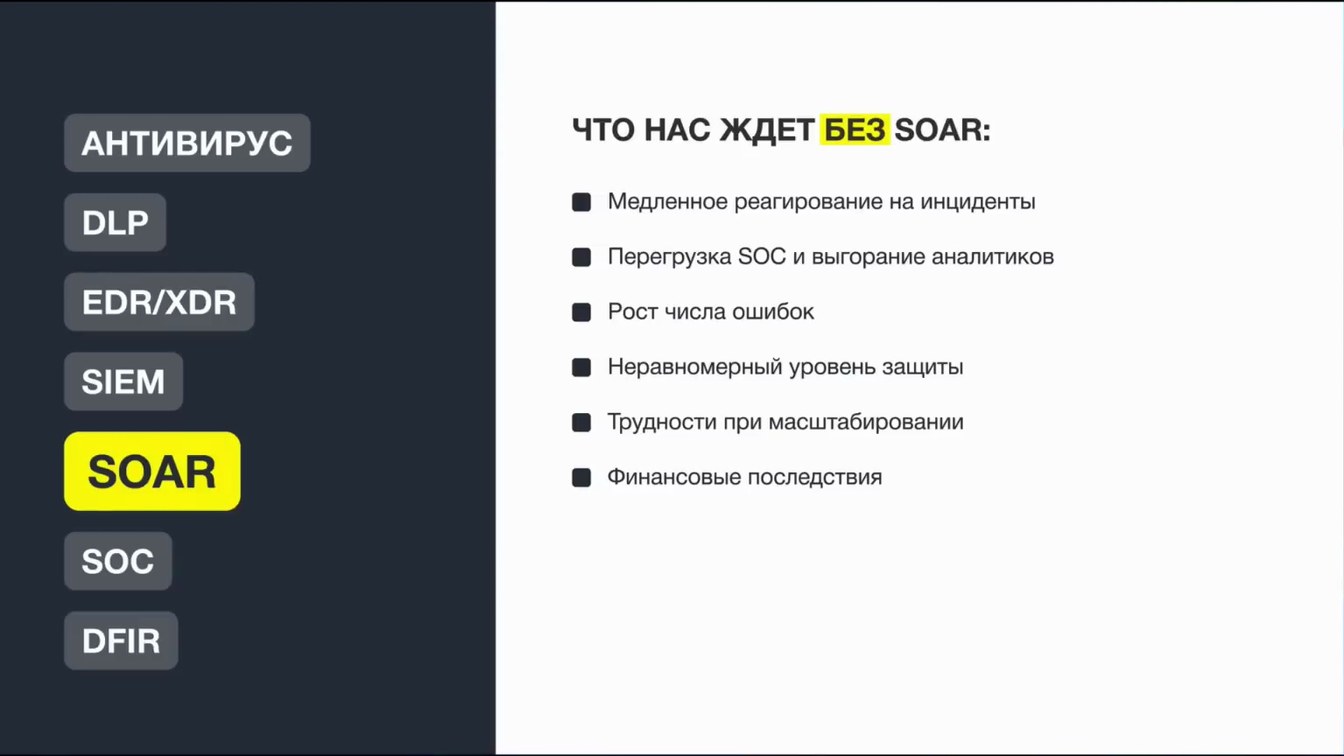
ЧТО НАС ЖДЕТ БЕЗ SOAR:
DLP
• Медленное реагирование на инциденты
• Перегрузка SOC и выгорание аналитиков
EDR/XDR
• Рост числа ошибок
SIEM
• Неравномерный уровень защиты
• Трудности при масштабировании
SOAR
• Финансовые последствия
SOC
DFIR
Стр. 2306:15:05 Текст слайда
АНТИВИРУС
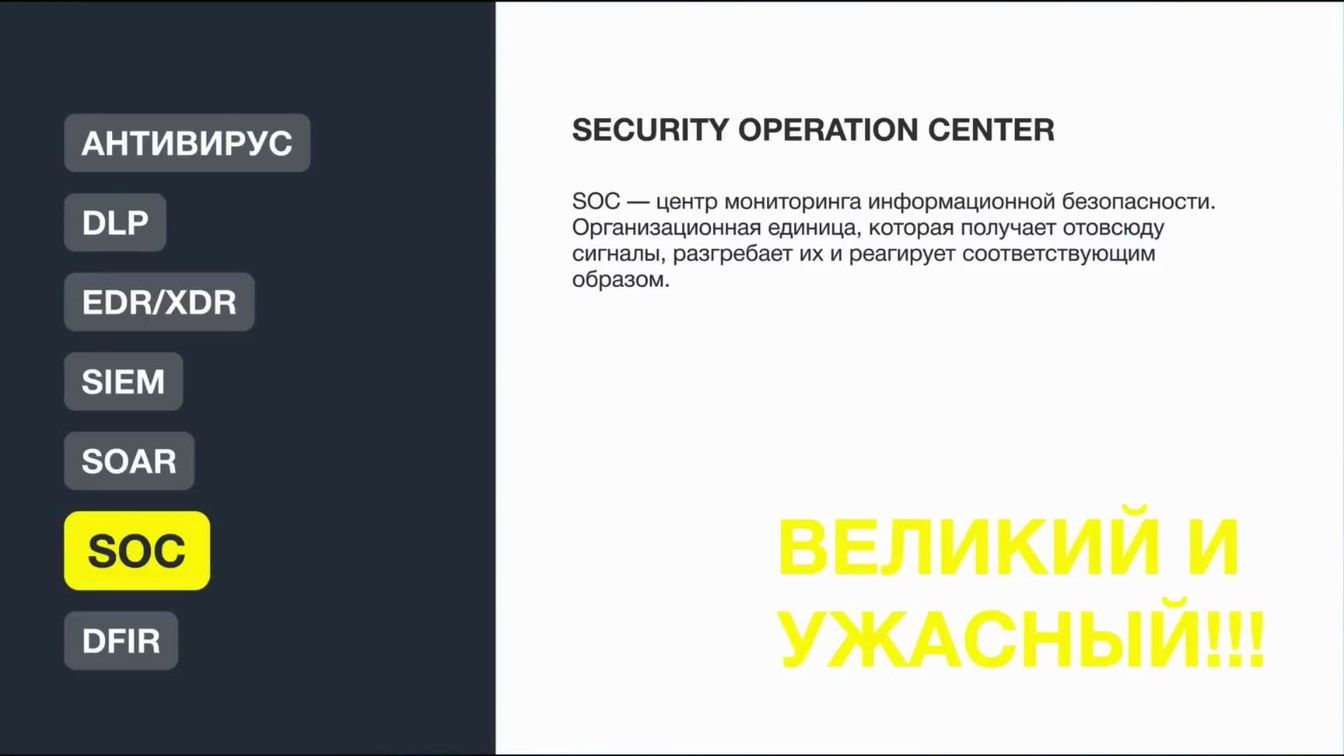
SECURITY OPERATION CENTER
DLP
EDR/XDR
SOC - центр мониторинга информационной безопасности. Организационная единица, которая получает отовсюду сигналы, разгребает их и реагирует соответствующим образом.
SIEM
SOAR
SOC
DFIR
ВЕЛИКИЙ И УЖАСНЫЙ!
Стр. 2406:16:22 Текст слайда
АНТИВИРУС
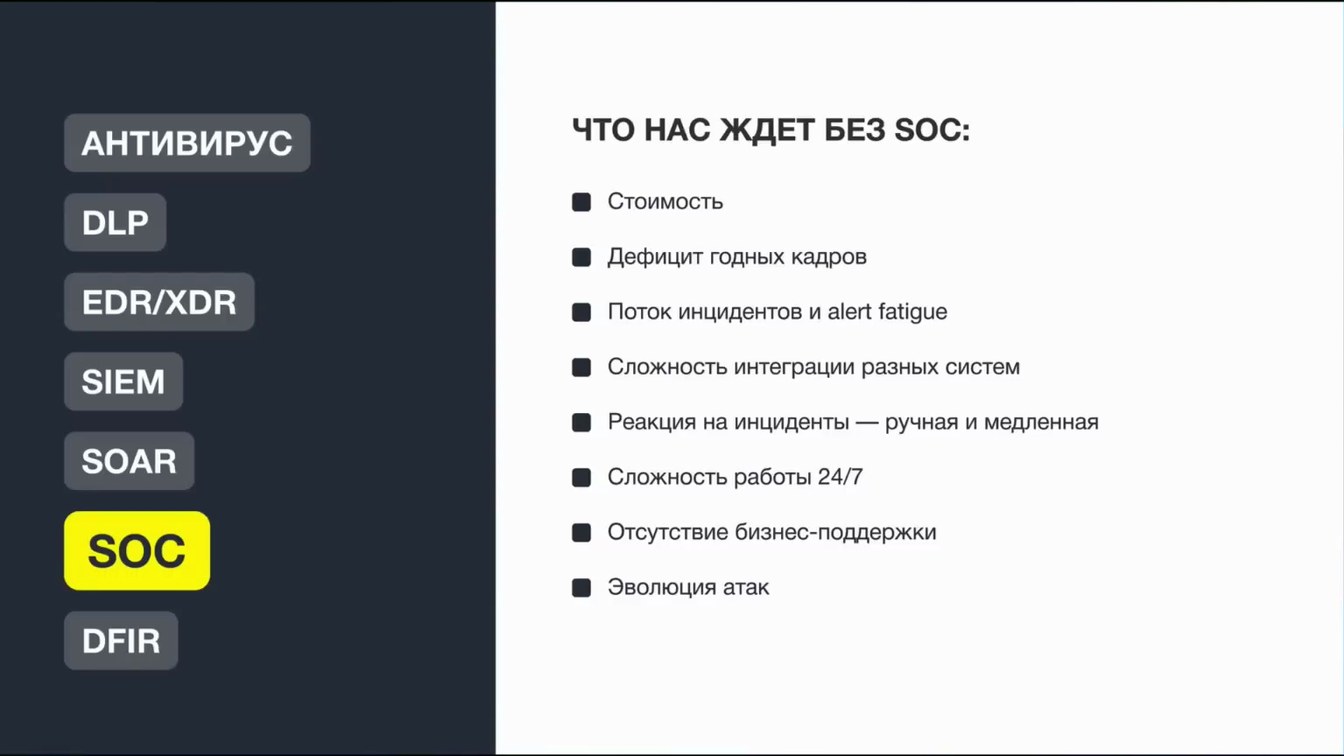
ЧТО НАС ЖДЕТ БЕЗ SOC:
DLP
• Стоимость
• Дефицит годных кадров
EDR/XDR
• Поток инцидентов и alert fatigue
SIEM
SOAR
• Сложность интеграции разных систем
• Реакция на инциденты — ручная и медленная
• Сложность работы 24/7
SOC
• Отсутствие бизнес-поддержки
• Эволюция атак
DFIR
Стр. 2506:17:25 Текст слайда
АНТИВИРУС
ЧТО НАС ЖДЕТ БЕЗ SOC:
DLP
• Отсутствие круглосуточного мониторинга
• Замедленное реагирование
EDR/XDR
• Нет централизованной картины угроз
SIEM
• Рост числа невыявленных инцидентов
SOAR
• Хаос в реагировании
• Финансовые и репутационные потери
SOC
• Отсутствие экспертизы по расследованиям
• Трудности с соответствием требованиям
DFIR
Стр. 2606:17:52 Текст слайда
SOC - это не «опция», а необходимый элемент
зрелой киберзащиты на определенном
масштабе.
Успешный SOC = баланс технологий (SIEM, SOAR,
EDR/XDR, DLP), процессов и людей.
Стр. 2706:18:47 Текст слайда
АНТИВИРУС
DIGITAL FORENSICS & INCIDENT RESPONSE
DLP
DFIR = расследование + реагирование на инциденты.
SIEM
Работа с DFIR — это как расследовать аварию на ядерной подводной лодке, но спустя неделю, по обломкам, без доступа к бортовому журналу, с руководством, которое хочет «закрыть тему к обеду».
SOC
SOAR
DFIR
Стр. 2806:20:11 Текст слайда
АНТИВИРУС
ВСЁ ТОЖЕ НЕ ПРОСТО:
DLP
• Отсутствие должной фиксации информации
• Время критично
EDR/XDR
• Необходим огромный опыт
SIEM
• Мириады сложных инструментов (вендорские + опенсорс +
кулибинские)
SOAR
• Высокие требования к сбору и хранению данных
SOAR
DFIR
Стр. 2906:22:17 Текст слайда
АНТИВИРУС
МОЖЕТ, НЕ НАДО? НАДО!
DLP
EDR/XDR
• Неясна причина инцидентов
• Нет уверенности, что атака устранена
• Отсутствие цифровых доказательств
SIEM
SOAR
• Невозможно отследить действия злоумышленника
• Сложности с регуляторами и правоохранительными
органами
SOAR
• Увеличение бизнес-рисков
DFIR
Стр. 3006:23:59 Текст слайда
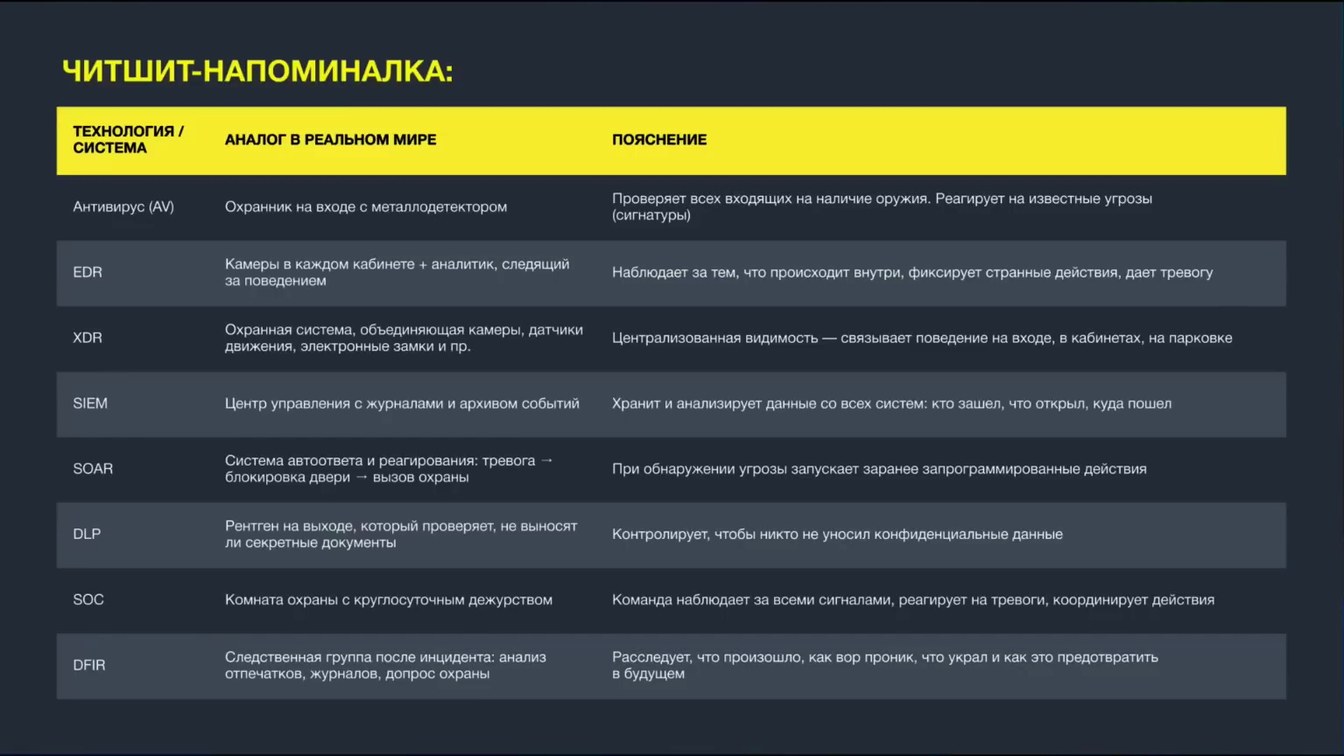
ЧИТШИТ-НАПОМИНАЛКА:
ТЕХНОЛОГИЯ /
АНАЛОГ В РЕАЛЬНОМ МИРЕ
СИСТЕМА
ПОЯСНЕНИЕ
Антивирус (AV)
Охранник на входе с металлодетектором
Проверяет всех входящих на наличие оружия. Реагирует на известные угрозы (сигнатуры)
EDR
Камеры в каждом кабинете + аналитик, следящий
Наблюдает за тем, что происходит внутри, фиксирует странные действия, дает тревогу
за поведением
XDR
Охранная система, объединяющая камеры, датчики
Централизованная видимость - связывает поведение на входе, в кабинетах, на парковке
движения, электронные замки и пр.
SIEM
Центр управления с журналами и архивом событий
Хранит и анализирует данные со всех систем: кто зашел, что открыл, куда пошел
SOAR
Система автоответа и реагирования: тревога → блокировка двери → вызов охраны
При обнаружении угрозы запускает заранее запрограммированные действия
DLP
Рентген на выходе, который проверяет, не выносят
Контролирует, чтобы никто не уносил конфиденциальные данные
ли секретные документы
SOC
Комната охраны с круглосуточным дежурством
Команда наблюдает за всеми сигналами, реагирует на тревоги, координирует действия
DFIR
Следственная группа после инцидента: анализ отпечатков, журналов, допрос охраны
Расследует, что произошло, как вор проник, что украл и как это предотвратить в будущем
Стр. 3106:24:58 Текст слайда
ВМЕСТО ВЫВОДА:
• Не ведитесь на голую рекламу
• Оценивайте, советуйтесь, коммуницируйте, считайте все
в цифрах (не хотите думать - идите к пентестерам)
• При отсутствии адекватного подхода любой инструмент
(даже антивирус) - это просто дорогая, жрущая деньги и нервы игрушка
Стр. 3206:25:45 Текст слайда
СПАСИБО
КОНТАКТЫ:
+7 (495) 909-92-78
clients@mko-systems.ru
mko-security.ru