Слайды / 5 из 19
Слайды выступления
Применение методов форензики по расследованию хищений с использованием технологии NFC
Алексей Москвичев · ООО «МКО Системы»
День 1 — четверг, 11 сентября 2025: день цифровой криминалистики · По программе 13:05–13:35 · В записи 01:40:39–02:18:13
Под каждым слайдом набран его текст — для поиска по словам и для машинного чтения. Он распознан автоматически с той же картинки, что показана выше: мелкий текст внутри скриншотов распознаётся не всегда, спорное место смотрите на самом слайде.
Стр. 101:41:43 Текст слайда
MOSCOW
FORENSICS
DAY '25
АЛЕКСЕЙ МОСКВИЧЕВ
«ПРИМЕНЕНИЕ МЕТОДОВ ФОРЕНЗИКИ ПО
РАССЛЕДОВАНИЮ ХИЩЕНИЙ С ИСПОЛЬЗОВАНИЕМ ТЕХНОЛОГИИ NFC»
ООО «МКО СИСТЕМЫ»
IVIL
100
MFD
MFD
Стр. 201:42:53 Текст слайда
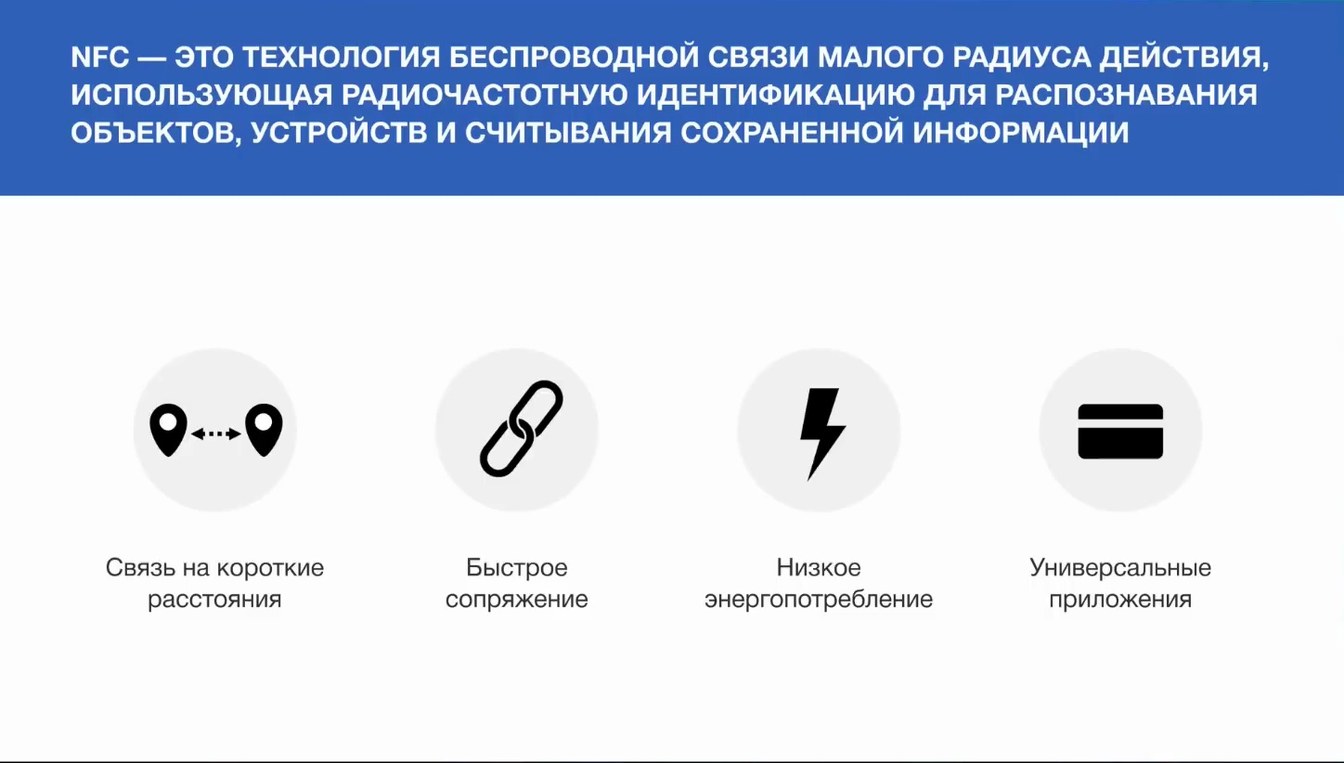
NFC — ЭТО ТЕХНОЛОГИЯ БЕСПРОВОДНОЙ СВЯЗИ МАЛОГО РАДИУСА ДЕЙСТВИЯ,
ИСПОЛЬЗУЮЩАЯ РАДИОЧАСТОТНУЮ ИДЕНТИФИКАЦИЮ ДЛЯ РАСПОЗНАВАНИЯ ОБЪЕКТОВ, УСТРОЙСТВ И СЧИТЫВАНИЯ СОХРАНЕННОЙ ИНФОРМАЦИИ
Связь на короткие
расстояния
быстрое
сопряжение
Низкое
энергопотребление
Универсальные
приложения
Стр. 301:45:48 Текст слайда
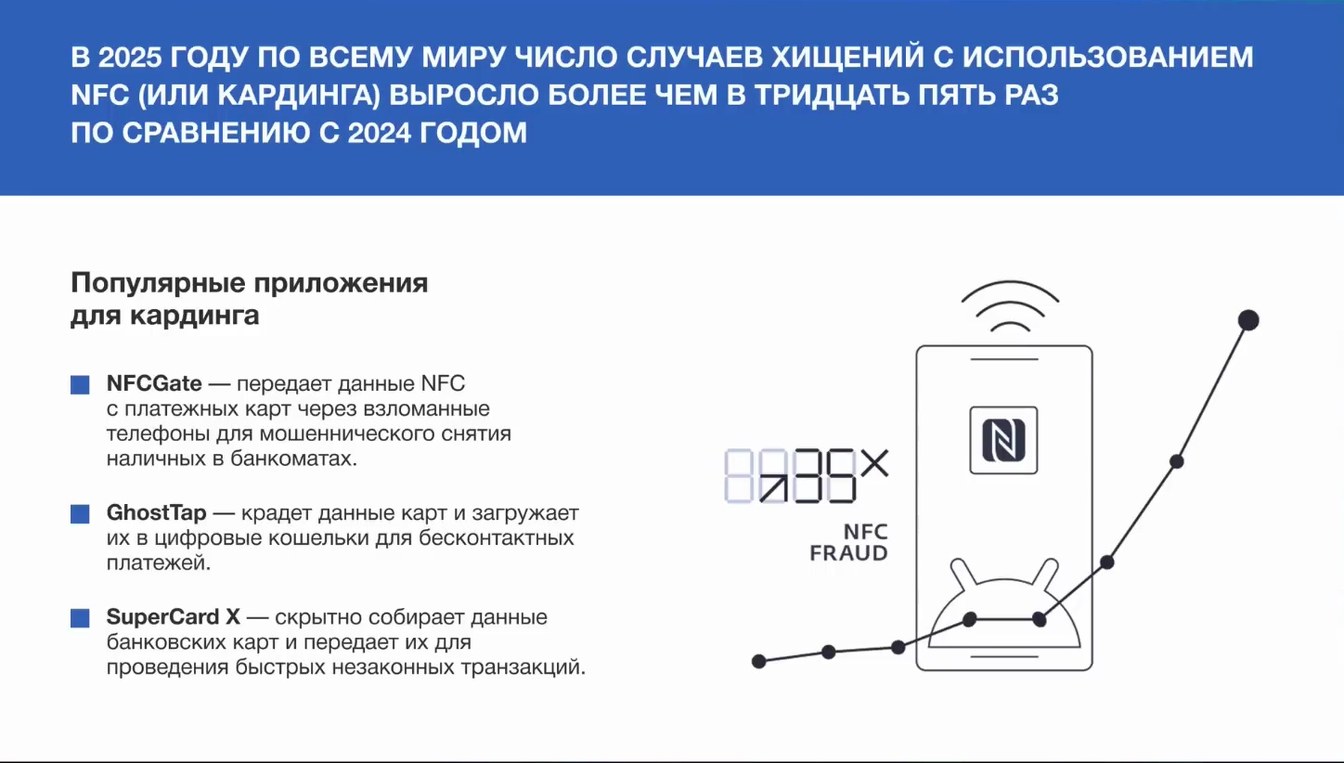
В 2025 ГОДУ ПО ВСЕМУ МИРУ ЧИСЛО СЛУЧАЕВ ХИЩЕНИЙ С ИСПОЛЬЗОВАНИЕМ NFC (ИЛИ КАРДИНГА) ВЫРОСЛО БОЛЕЕ ЧЕМ В ТРИДЦАТЬ ПЯТЬ РАЗ ПО СРАВНЕНИЮ С 2024 ГОДОМ
Популярные приложения для кардинга
• NFCGate — передает данные NFC
с платежных карт через взломанные телефоны для мошеннического снятия наличных в банкоматах.
• GhostTap — крадет данные карт и загружает
их в цифровые кошельки для бесконтактных платежей.
8938×
• SuperCard X - скрытно собирает данные
банковских карт и передает их для проведения быстрых незаконных транзакций.
Стр. 401:48:53 Текст слайда
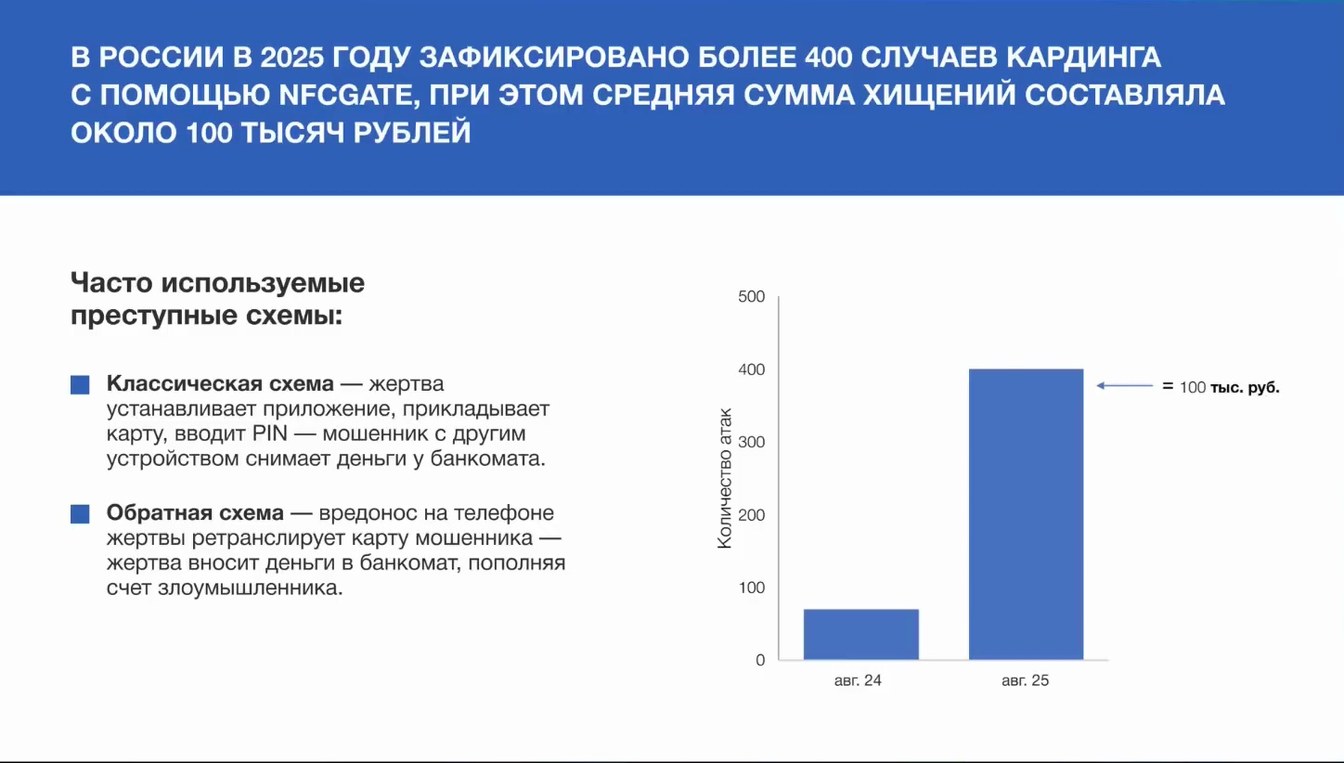
В РОССИИ В 2025 ГОДУ ЗАФИКСИРОВАНО БОЛЕЕ 400 СЛУЧАЕВ КАРДИНГА
С ПОМОЩЬЮ NFCGATE, ПРИ ЭТОМ СРЕДНЯЯ СУММА ХИЩЕНИЙ СОСТАВЛЯЛА
ОКОЛО 100 ТЫСЯЧ РУБЛЕЙ
Часто используемые преступные схемы:
500
• Классическая схема — жертва
устанавливает приложение, прикладывает карту, вводит PIN — мошенник с другим устройством снимает деньги у банкомата.
400
300
ТВО
- = 100 тыс. руб.
• Обратная схема — вредонос на телефоне
жертвы ретранслирует карту мошенника — жертва вносит деньги в банкомат, пополняя счет злоумышленника.
· 200
100
авг. 24
авг. 25
Стр. 501:52:42 Текст слайда
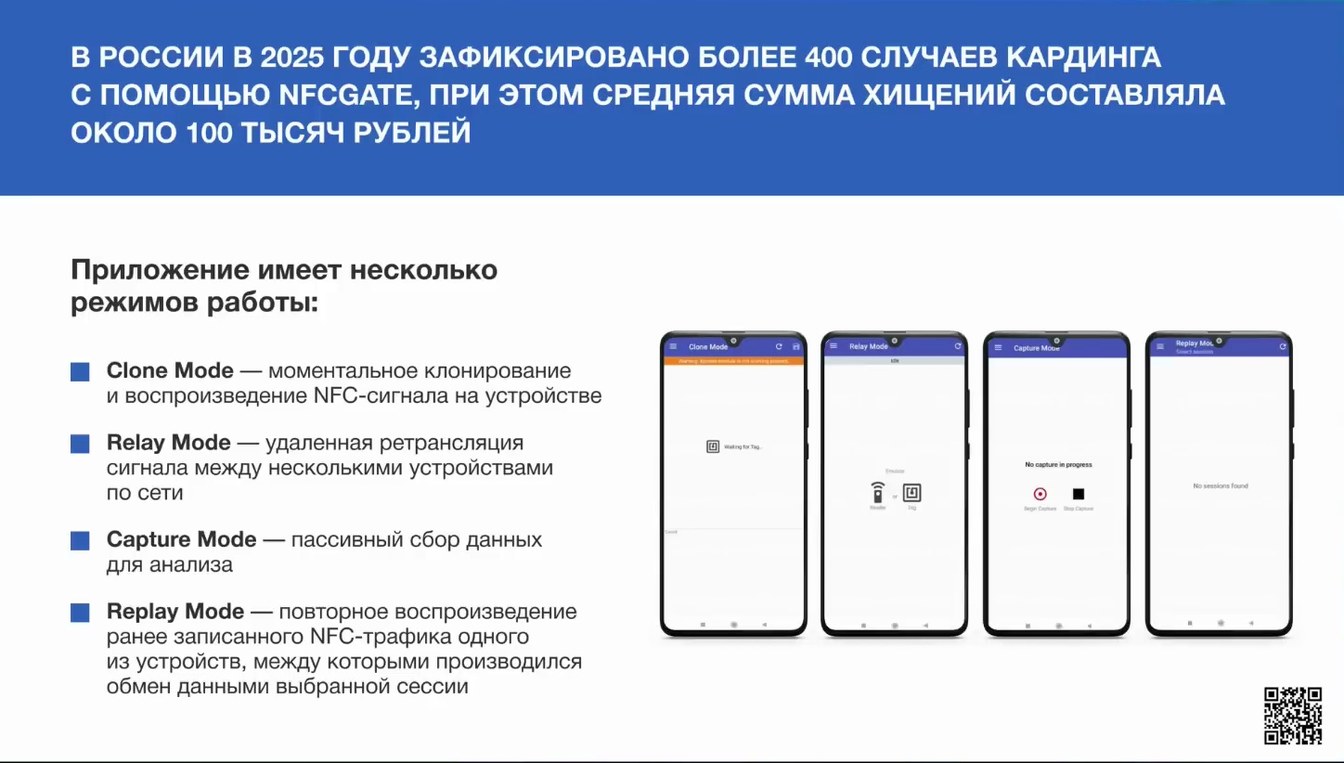
В РОССИИ В 2025 ГОДУ ЗАФИКСИРОВАНО БОЛЕЕ 400 СЛУЧАЕВ КАРДИНГА
С ПОМОЩЬЮ NFCGATE, ПРИ ЭТОМ СРЕДНЯЯ СУММА ХИЩЕНИЙ СОСТАВЛЯЛА
ОКОЛО 100 ТЫСЯЧ РУБЛЕЙ
Приложение имеет несколько режимов работы:
• Clone Mode — моментальное клонирование
и воспроизведение NFC-сигнала на устройстве
• Clone Mode o c a
Relay Modo Oa
= Capte Mocie
-Rapay Mo. 0
• Relay Mode — удаленная ретрансляция
сигнала между несколькими устройствами по сети
Wiad ing for Tag
No capture in progress
• Capture Mode — пассивный сбор данных
для анализа
• Replay Mode — повторное воспроизведение
ранее записанного NFC-трафика одного из устройств, между которыми производился обмен данными выбранной сессии
Стр. 601:57:31 Текст слайда
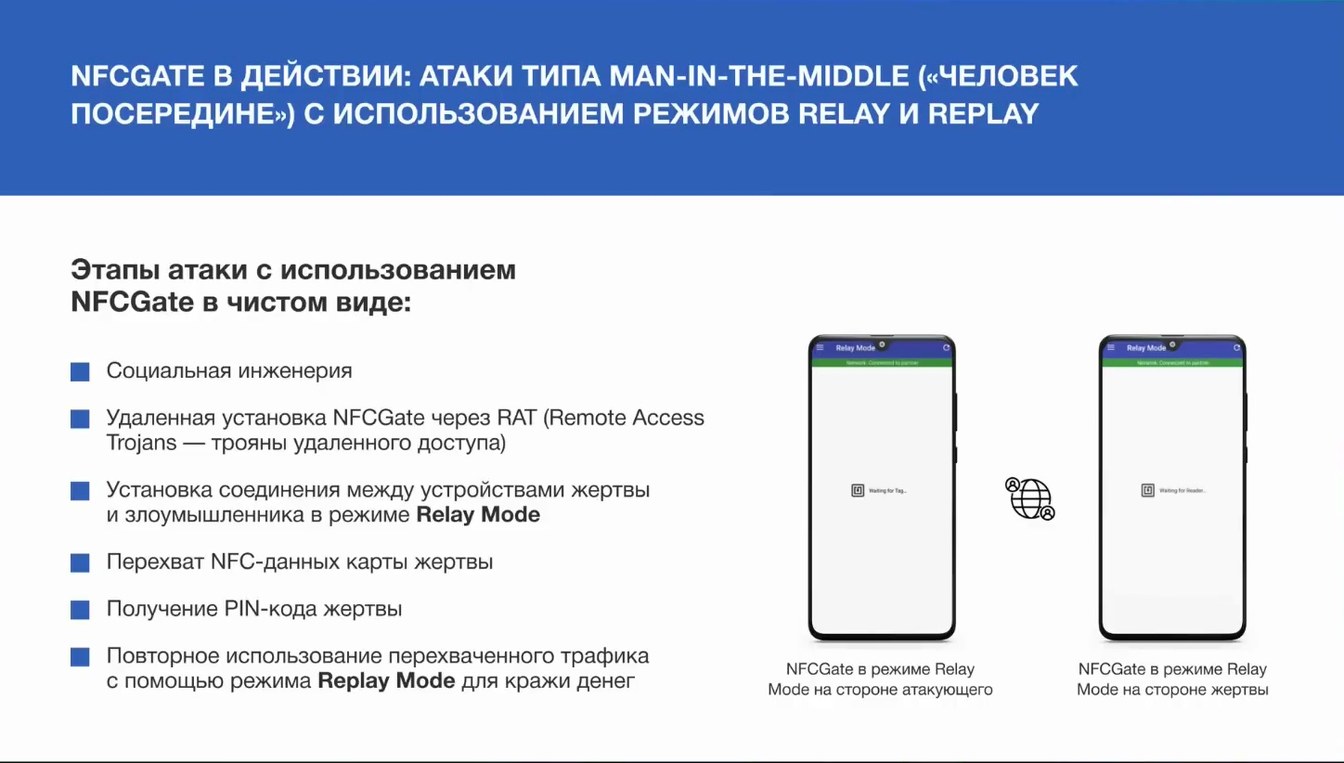
NFCGATE В ДЕЙСТВИИ: АТАКИ ТИПА MAN-IN-THE-MIDDLE («ЧЕЛОВЕК ПОСЕРЕДИНЕ») С ИСПОЛЬЗОВАНИЕМ РЕЖИМОВ RELAY И REPLAY
Этапы атаки с использованием NFCGate в чистом виде:
• Социальная инженерия
Relay Mode O
• Relay Mode °
• Удаленная установка NFCGate через RAT (Remote Access
Trojans - трояны удаленного доступа)
• Установка соединения между устройствами жертвы
и злоумышленника в режиме Relay Mode
1) ming to Seated
• Перехват NFC-данных карты жертвы
• Получение PIN-кода жертвы
• Повторное использование перехваченного трафика
с помощью режима Replay Mode для кражи денег
NFCGate в режиме Relay Mode на стороне атакующего
NFCGate в режиме Relay Mode на стороне жертвы
Стр. 702:00:52 Текст слайда
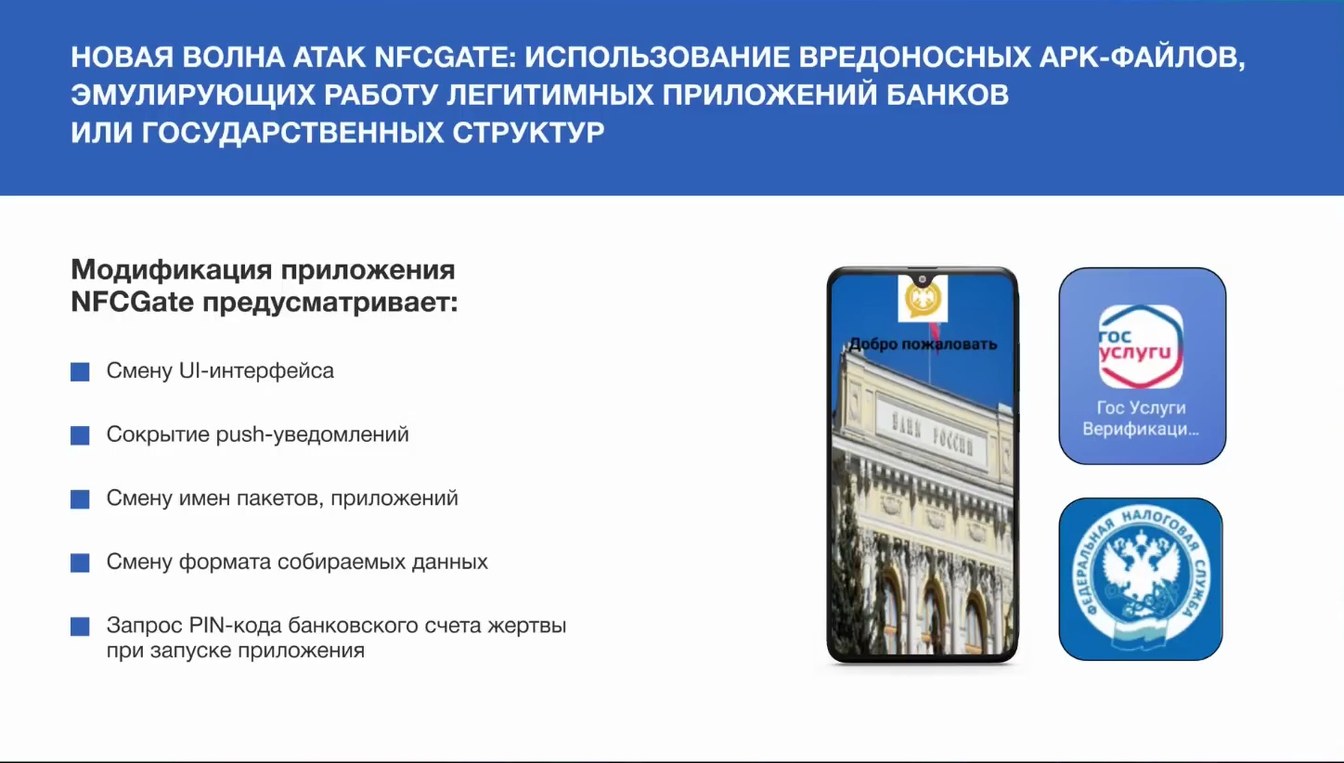
НОВАЯ ВОЛНА АТАК NFCGATE: ИСПОЛЬЗОВАНИЕ ВРЕДОНОСНЫХ АРК-ФАЙЛОВ,
ЭМУЛИРУЮЩИХ РАБОТУ ЛЕГИТИМНЫХ ПРИЛОЖЕНИЙ БАНКОВ ИЛИ ГОСУДАРСТВЕННЫХ СТРУКТУР
Модификация приложения NFCGate предусматривает:
• Смену UI-интерфейса
• Сокрытие push-уведомлений
• Добро пожаловать
гос
услуги
Гос Услуги Верификаци...
• Смену имен пакетов, приложений
• Смену формата собираемых данных
• Запрос PIN-кода банковского счета жертвы
при запуске приложения
ФЕДЕРАЛЬНАВ
СЛУЖБА
Стр. 802:02:01 Текст слайда
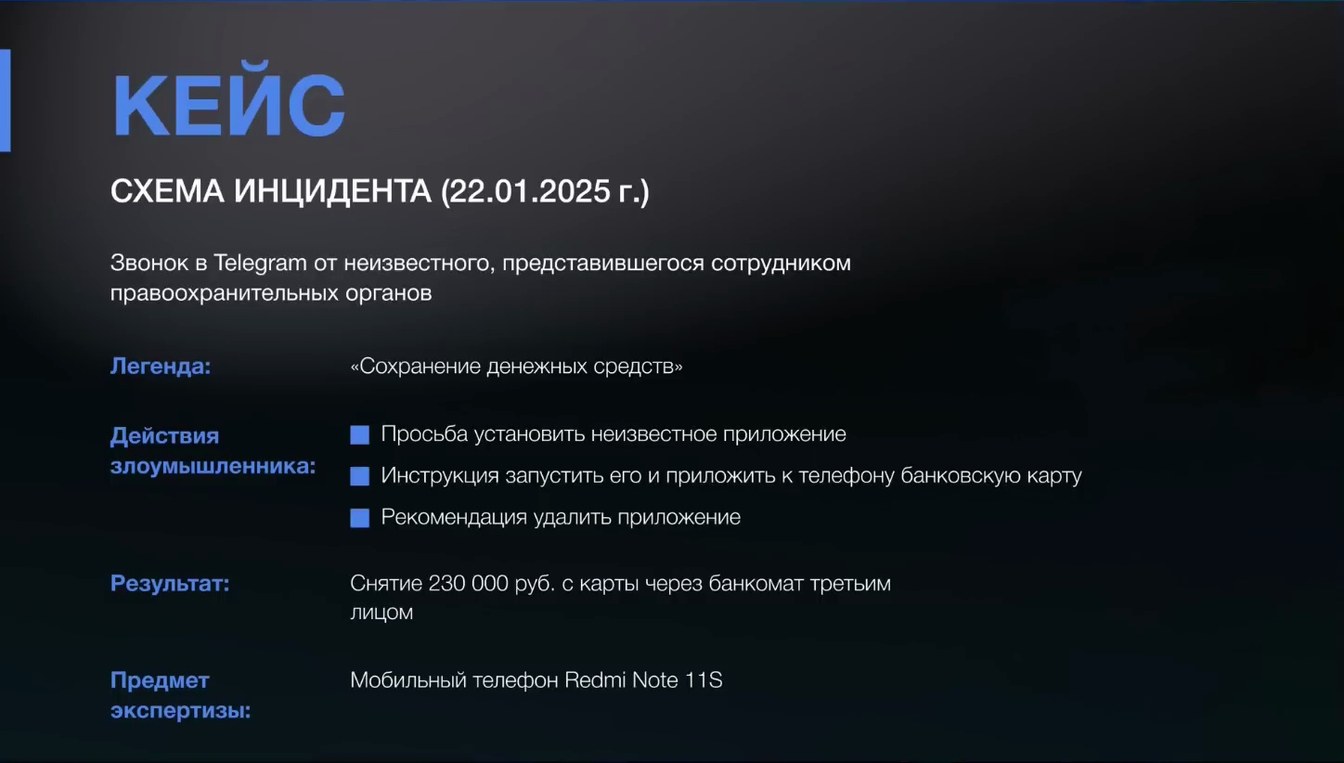
КЕЙС
СХЕМА ИНЦИДЕНТА (22.01.2025 г.)
Звонок в Telegram от неизвестного, представившегося сотрудником
правоохранительных органов
Легенда:
«Сохранение денежных средств»
Действия злоумышленника:
Просьба установить неизвестное приложение
Инструкция запустить его и приложить к телефону банковскую карту
• Рекомендация удалить приложение
Результат:
Снятие 230 000 руб. с карты через банкомат третьим
лицом
Предмет
экспертизы:
Мобильный телефон Redmi Note 11S
Стр. 902:03:02 Текст слайда
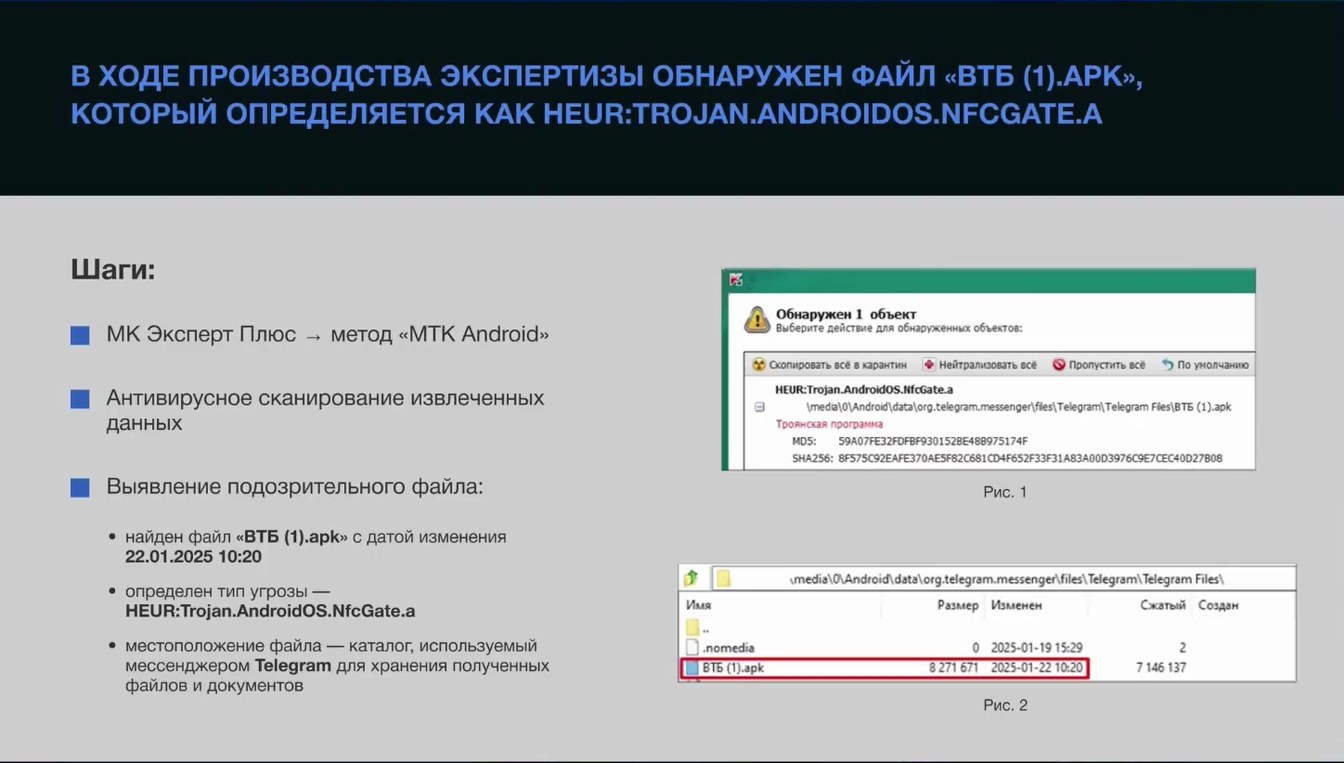
В ХОДЕ ПРОИЗВОДСТВА ЭКСПЕРТИЗЫ ОБНАРУЖЕН ФАЙЛ «ВТБ (1).АРК», КОТОРЫЙ ОПРЕДЕЛЯЕТСЯ KAK HEUR:TROJAN ANDROIDOS.NFCGATE.A
Шаги:
• МК Эксперт Плюс → метод «MTK Android»
• Антивирусное сканирование извлеченных
данных
• Выявление подозрительного файла:
Обнаружен 1 объект Выберите действие для обнаруженных объектов:
) Скопировать всё в карантин
• Нейтрализовать всё
Пропустить всё
• По умолчанию
HEUR:Trojan.AndroidOS.NfcGate.a
(media\0\Android\data\org.telegram.messenger\fles\Telegram) Telegram Fies\BT (1).apk
Троянская программа
MD5:
59A07FE32FDFBF930152BE488975174F
SHA256: 8F575C92EAFE370AESF82C681CD4F652F33F31A83A00D3976C9E7CEC40D27B08
Рис. 1
• найден файл «ВТБ (1).apk» с датой изменения 22.01.2025 10:20
• определен тип угрозы — HEUR:Trojan.AndroidOS.NfcGate.a
Имя
media\0\Android \data\org.telegram.messenger\files\Telegram\ Telegram Files\
Сжатый Создан
Размер
Изменен
• местоположение файла — каталог, используемый мессенджером Telegram для хранения полученных файлов и документов
.nomedia
B16 (1).apk
0 2025-01-19 15:29
8 271 671
2025-01-22 10:20
Рис. 2
2
7146 137
Стр. 1002:04:08 Текст слайда
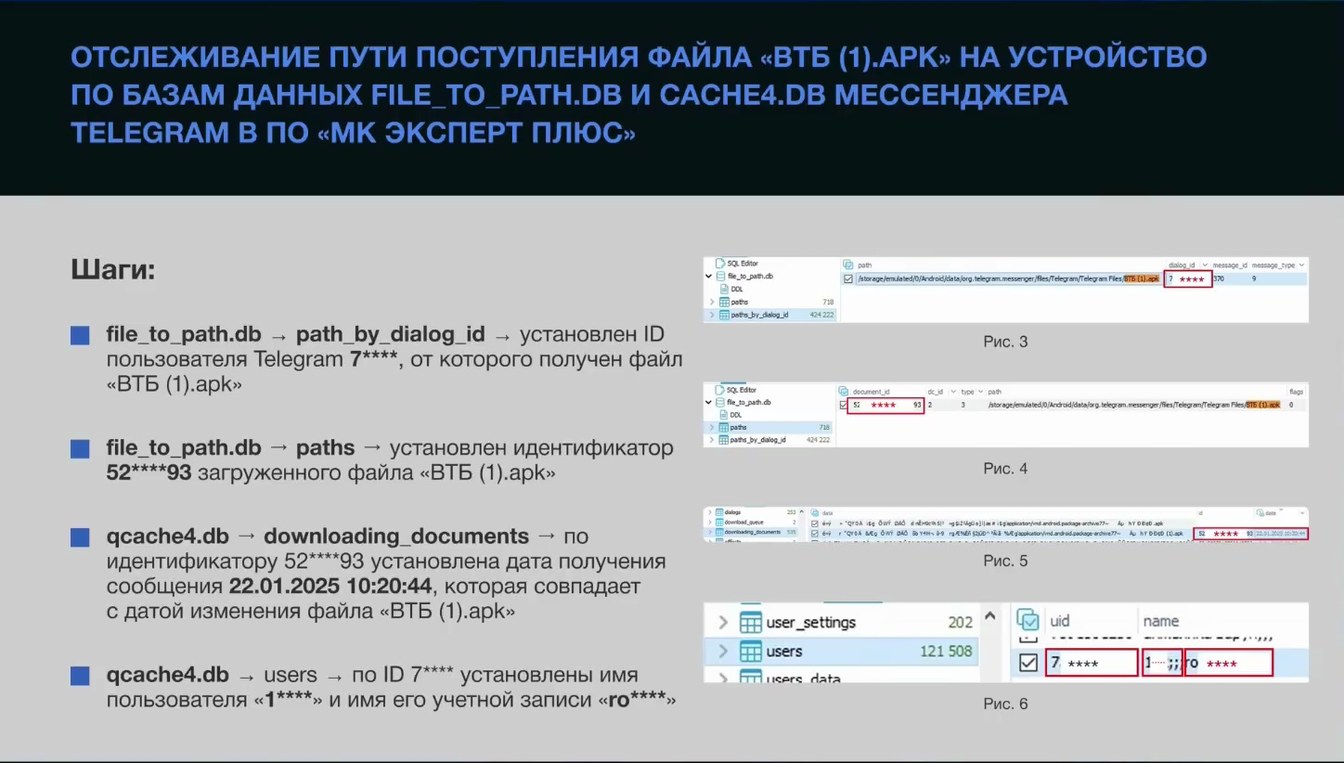
ОТСЛЕЖИВАНИЕ ПУТИ ПОСТУПЛЕНИЯ ФАЙЛА «ВТБ (1).АРК» НА УСТРОЙСТВО
ПО БАЗАМ ДАННЫХ FILE_TO_PATH.DB И CАСНЕ4.DB МЕССЕНДЖЕРА TELEGRAM В ПО «МК ЭКСПЕРТ ПЛЮС»
Шаги:
L SQL Editor
4 path
message_d message_type
vE fle_to_path.do
storege /emulated/0/Android/dato/org.telegram.messenger/fles/Telegram/TelegramFles, 816(1) a **** 1330
> Epoths > peths_by_dolog_id
424 222
• file_to_path.db → path_by_dialog_id → установлен ID
Рис. 3
пользователя Telegram 7****, от которого получен файл
«ВТБ (1).apk»
• so. Edtor vE fle_to_asth.do
**** 93 2
/stor age/emulated/0/Andraid/data/org.telegrem.messenger/fies/Telegram/TelegramFiles/8T6(D.ok 0
E oxx
• file_to_path.db → paths → установлен идентификатор
52****93 загруженного файла «ВТБ (1).apk»
424 222
Рис. 4
qcache4.db → downloading_documents → по
идентификатору 52***93 установлена дата получения сообщения 22.01.2025 10:20:44, которая совпадает с датой изменения файла «ВТБ (1).apk»
qcache4.db → users → по ID 7**** установлены имя пользователя «1****» и имя его учетной записи «ro****»
user_settings
users
TRucers data
Рис. 5
Guid
202
121 508
Рис. 6
name
110****
Стр. 1102:05:34 Текст слайда
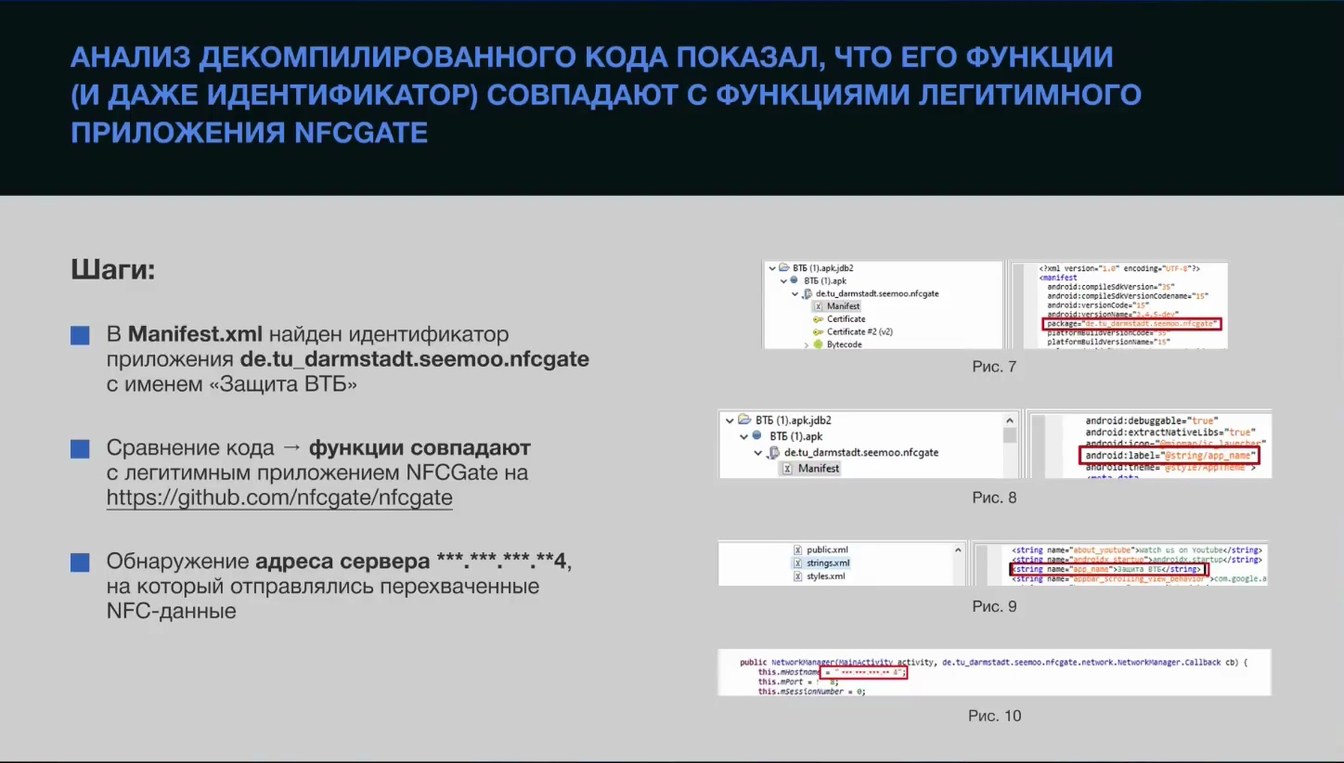
АНАЛИЗ ДЕКОМПИЛИРОВАННОГО КОДА ПОКАЗАЛ, ЧТО ЕГО ФУНКЦИИ (И ДАЖЕ ИДЕНТИФИКАТОР) СОВПАДАЮТ С ФУНКЦИЯМИ ЛЕГИТИМНОГО ПРИЛОЖЕНИЯ NFCGATE
Шаги:
• B Manifest.xml найден идентификатор
приложения de.tu_darmstadt.seemoo.nfcgate с именем «Защита ВТБ»
v@ BT6 (1).apk.jdb2
<}xn1 version*"1,e" encoding-"UTF-§"?> manifest
ve 8T6 (1).apk v. de.tu_darmstadt.seemoo.nfcgate
android: conpilesdkversionCodenane="15"
x Manifest
android: versionCode="15)
e Certificate •* Certificate =2 (v2) • Bytecode
Рис. 7
• Сравнение кода → функции совпадают
с легитимным приложением NFCGate на https://github.com/nfcgate/nfcgate
v 2 BT6 (1).apk.jdb2 v • ВТБ (1).apk v.@de.tu_darmstadt.seemoo.nfcgate
x Manifest
Рис. 8
android: debuggable="true"
android: extractativelibs="true"
android: label="estring/app_name
• Обнаружение адреса сервера *** *** *** **4,
на который отправлялись перехваченные NFC-данные
* public.xml X) strings.xml * styles.xml
kstring name«"app nal
1а 0/string
>com.google.a
Рис. 9
this. asessiontumber = 0;
Рис. 10
Стр. 1202:06:23 Текст слайда
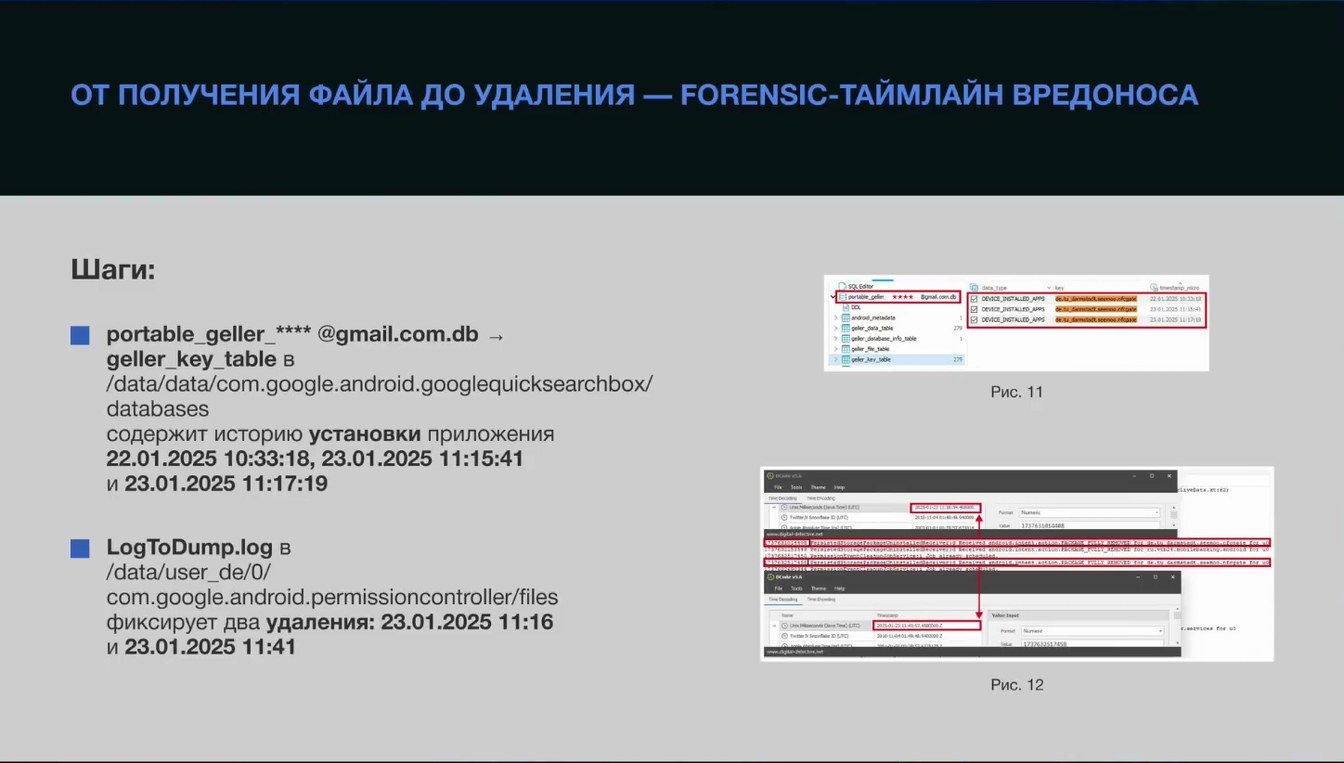
ОТ ПОЛУЧЕНИЯ ФАЙЛА ДО УДАЛЕНИЯ — FORENSIC-ТАЙМЛАЙН ВРЕДОНОСА
Шаги:
• portable_geller ****@gmail.com.db →
geller_key_table B /data/data/com.google.android.googlequicksearchbox/ databases содержит историю установки приложения 22.01.2025 10:33:18, 23.01.2025 11:15:41 и 23.01.2025 11:17:19
→ SQL Editor
> El andrad, metadets • seler_500,004 > Fooler _dosabase, info_table > Epeter fle table En peder_ber Joble
• DEVICE, INSTALLED APPS
Рис. 11
23.01.2025 11:15:41
• LogToDump.log в
/data/user_de/0/ com.google.android.permissioncontroller/files фиксирует два удаления: 23.01.2025 11:16 и 23.01.2025 11:41
He Tools Theme Melt
Рис. 12
Стр. 1302:07:05 Текст слайда
ОТ ПОЛУЧЕНИЯ ФАЙЛА ДО УДАЛЕНИЯ — FORENSIC-ТАЙМЛАЙН ВРЕДОНОСА
Шаги:
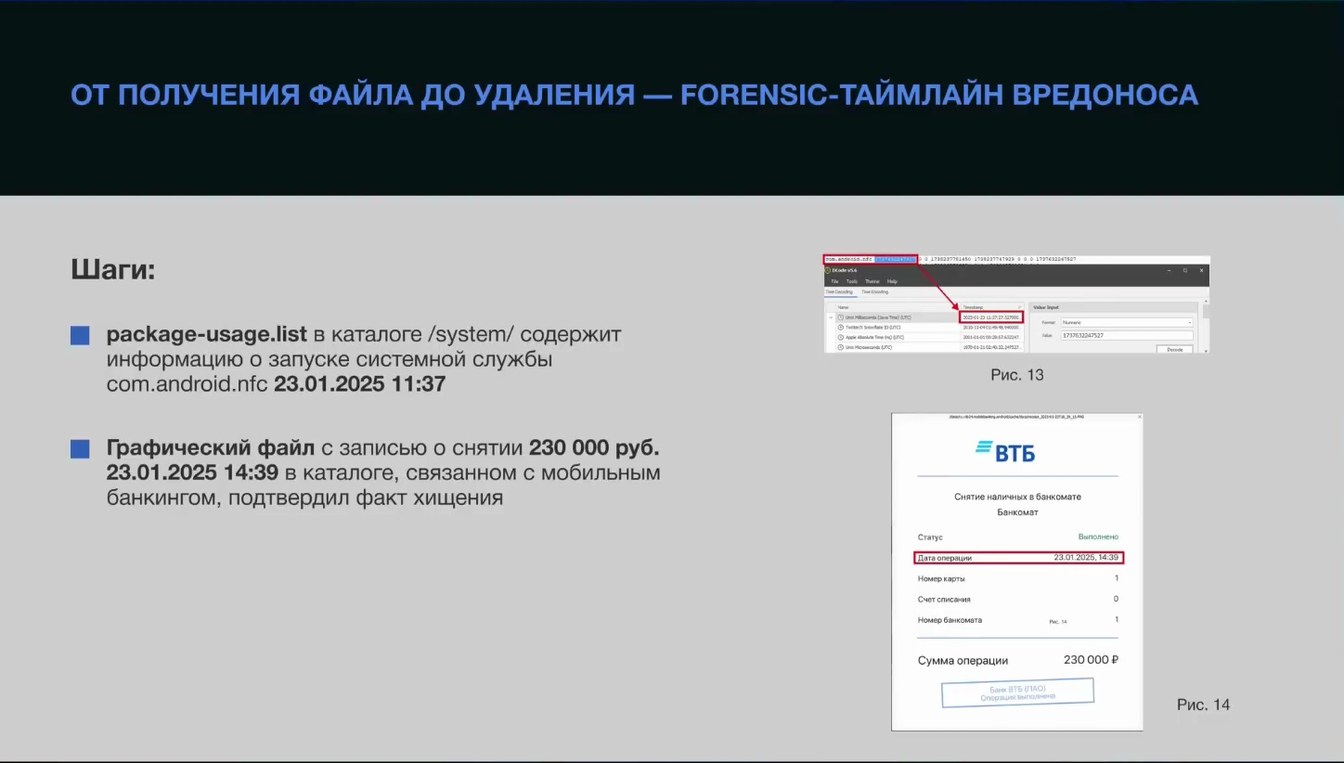
• package-usage.list в каталоге /system/ содержит
информацию о запуске системной службы com.android.nfc 23.01.2025 11:37
- uca (lea Thel ATC © тып setue DaNO
unt ml
Exas01 23 11a7.27.427300
tamar
-Numeie
5737632247527
208036800-8430
Рис. 13
• Графический файл с записью о снятии 230 000 руб.
23.01.2025 14:39 в каталоге, связанном с мобильным банкингом, подтвердил факт хищения
= ВТБ
Снятие наличных в банкомате
Банкомат
Статус
Дата операции
Номер карты
Счет списания
Номер банкомата
23.01.2025, 14:39
Pe. 1
Сумма операции
230 000 ₽
Банк ВТБ (ПАО) Операция выполне
Рис. 14
Стр. 1402:07:54 Текст слайда
ПРОСТЫЕ ПРАВИЛА, КОТОРЫЕ ПОМОГУТ ЗАЩИТИТЬСЯ ОТ КАРДИНГА
• Устанавливайте приложения только из официальных
магазинов (RuStore, Google Play)
• Не сообщайте CVV- и PIN-коды посторонним
и не вводите их на подозрительных сайтах
или в приложениях
Z-NFC
98,8899 $9173 26LLº
• При получении ссылки на установку или обновление
банковского приложения позвоните на горячую линию банка и уточните подлинность предложения
• Если карта скомпрометирована, сразу заблокируйте
ее через горячую линию или банковское приложение
Стр. 1502:08:30 Текст слайда
Финансовая пропасть - самая глубокая из всех пропастей, в нее можно падать всю жизнь.
О. Бендер